WordPressで使っていたWAFはEmDashへの移行後も必要か。Cloudflareのプランと設定、公開経路による保護範囲、別途必要な認証・更新・復旧対策を整理し、制作会社への確認と旧契約の判断につなげます。
目次
EmDashに移しても、サイトに届く不審な通信を点検するWAFの役割は残ります。ただし、WordPressで使っていたWAFを同じ契約で続けるかは、移行先の公開経路と保護内容を比べて決める必要があります。
Cloudflareには無料で標準配備されるWAFルールもありますが、使いたい機能がすべて自動で有効になるわけではありません。1 まず制作会社と、公開するURL、サイト側のプラン、有効な設定を確認しましょう。基本作業は経路と契約の整理、設定の見直し、動作確認です。別の公開先の保護や誤検知への調整が必要なら、追加作業が生じます。
※仕様の確認日は2026年10月22日です。以下は公式資料に基づく構成例と確認の考え方であり、自社の契約・設定は個別に確認してください。
EmDashでWAFが担う役割とCloudflareのプラン
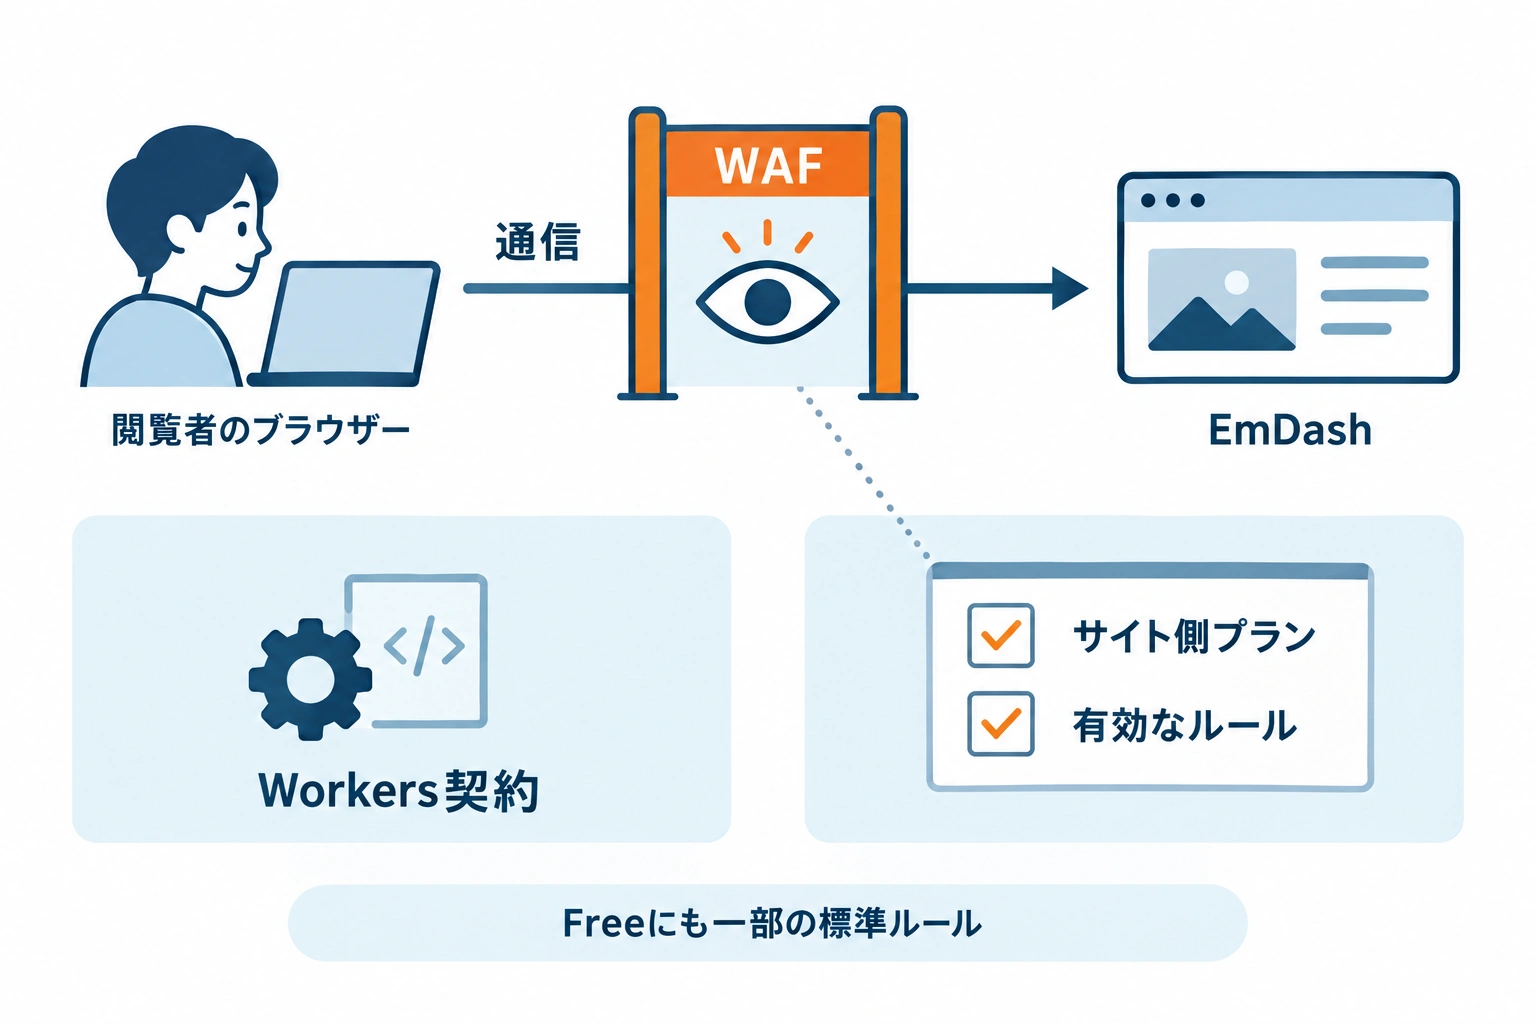
WAFは、サイトへの通信を手前で点検する仕組みです。URLや送信内容などをルールと照合し、既知の攻撃に見られる不審な要求を遮断するなどの対処を行います。EmDashの公開ページや管理機能も外部から通信を受けるため、その入口を守る役割があります。2
たとえば、会社案内のページを開く通信と、管理画面から記事を保存する通信では、URLも送る内容も異なります。WAFは、その通信が設定した条件に合うかを見て判断します。「EmDashだから通す・止める」という一括の判定ではありません。CMSを替えるときは、守る対象の名前だけでなく、実際に使う入口に合わせて保護内容を見直すことになります。
提供元が更新する「マネージドルール」は、既知の攻撃に見られる特徴への対処を助けます。一方、自社で決めるルールは「特定の管理用URLへのアクセスを制限したい」といった条件を表すものです。回数制限は、短い間に繰り返されるアクセスに対処します。どの組み合わせを使うかは、公開する機能と、止めてはいけない業務上の通信も踏まえて決めます。21
こうした機能の利用範囲は、Cloudflareのプランによって異なります。無料のFreeプランでは基本的なFree Managed Rulesetが標準配備されますが、有料プランと同じルール範囲ではありません。有料のマネージドルールも、有効になっているルールや対象を確認する必要があります。21
また、EmDashを動かすCloudflare Workersの有料契約と、サイト側のFree・Pro・Businessなどのプランは別です。3 「Workersに料金を払っているから、有料WAF機能も使える」とは判断できません。制作会社には、サイト側のプランと実際に有効な保護を分けて説明してもらいましょう。
確認する順序は、「このURLの通信はWAFを通るか」「そのプランで必要な機能を使えるか」「対象のルールが有効か」です。プラン名だけを聞いても、実際の適用先や例外設定までは分かりません。逆に、無料であることだけを理由に、保護が一切ないと判断するのも適切ではありません。
たとえば「Workersは有料、サイト側はFree」という回答なら、EmDashを動かす契約と、Freeで使うWAFの内容を分けて受け取ります。そのうえで、従来必要としていたルール、アクセス制限、監視の内容を満たすかを確認します。企業サイトだから一律にこのプラン、という決め方ではなく、必要な保護と運用を先に言葉にすると比較できます。
WAFがあれば、あらゆる攻撃を防げるという保証もありません。大量の通信でサイトを圧迫するDDoS攻撃や自動アクセスについては、Cloudflareが別に案内するDDoS・ボット対策も含め、必要な機能を確認します。2
WAFが守る範囲はEmDashの公開経路で変わる
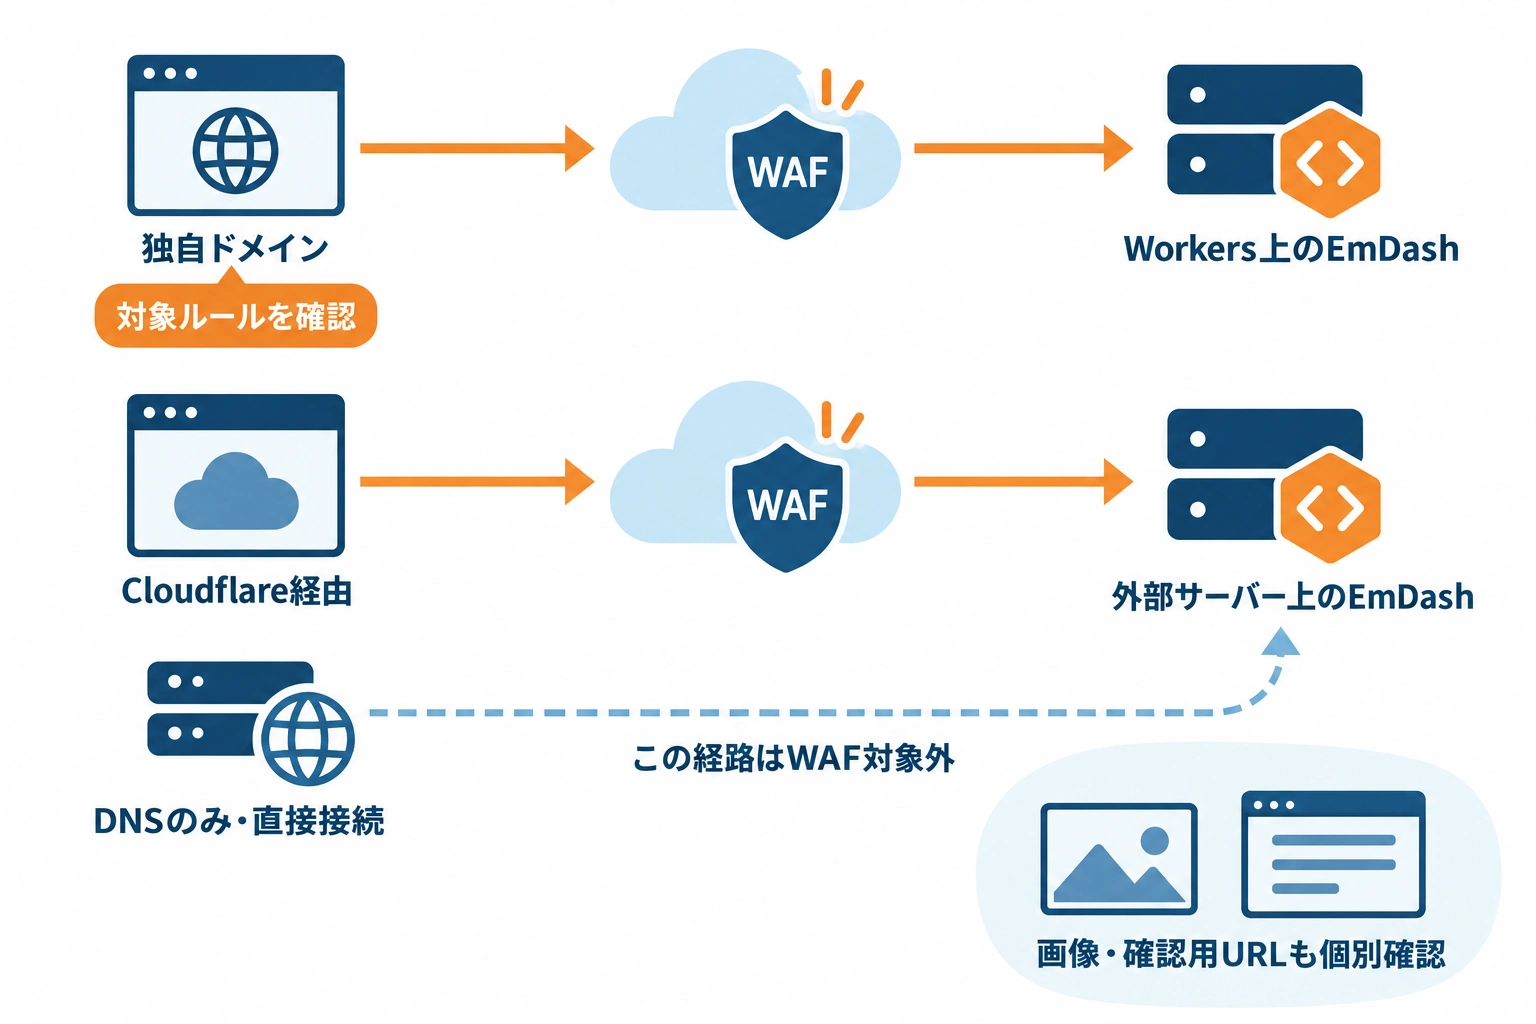
保護範囲を確認するには、通信がEmDashへ届くまでの道筋を把握します。本番サイトだけでなく、管理画面や画像の配信先も対象です。次の構成例をもとに、自社ではどのURLにどの保護が適用されるかを制作会社へ確認しましょう。
ここでいう「ホスト」は、URLのうちサイトの接続先を示すドメインの部分です。同じ会社のサイトでも、本番ページと画像配信先が別のホストになっていることがあります。同じホスト内でも、管理画面やAPIのURLによってルールの対象が異なる場合があります。「一つのサイト」という社内の呼び方だけで、保護範囲をひとまとめにしないことが大切です。
Cloudflare Workersに置く場合は独自ドメインの設定を確認する
ここで確認するのは、独自ドメインに届く通信へのWAFルールの適用です。EmDash公式のCloudflare構成例は、Workersでサイトを動かし、D1にデータ、R2に画像などを保存します。4
対象ドメインでWAFを適用する場合、外部からの主な通信は「閲覧者→独自ドメインのCloudflare WAF→Workers上のEmDash」という関係になります。Workersに置いたことだけで希望するルールがすべて有効になるわけではなく、D1やR2への内部接続までWAFが一括点検するという意味でもありません。21
「本番の独自ドメインと、管理画面・APIに届く通信には、どのWAFルールが適用されていますか」と聞くと、確認対象が明確になります。APIは、画面や外部サービスがデータをやり取りする窓口です。
たとえば、本番サイトと管理画面が同じ独自ドメインにあるなら、そのホストに適用されるルールに加え、管理画面のURLや保存処理が例外になっていないかを確認します。「公開ページが表示できる」ことと「管理用の通信に意図した保護が働く」ことは、別の確認です。制作会社には、閲覧・編集・画像アップロードの各通信がどの入口を使うかを説明してもらうと、担当者も把握しやすくなります。
また、D1やR2はそれぞれデータやファイルの保存先です。WAFを通った通信に応じてEmDashが保存先へ接続することと、保存先自体の権限や公開範囲を管理することは分けて考えます。Workers上で動くという説明を、サイトの裏側まで含めた一括の安全保証として受け取らないようにしましょう。45
別サーバーに置く場合はCloudflareを通る経路を確認する
EmDashは、Node.jsという実行環境を使い、Cloudflare外のサーバーにも配置できます。6 Cloudflareを利用している場合は、DNSの管理と、通信が通る経路を分けて確認しましょう。7
Cloudflareを経由する設定に加えて、サーバーのIPアドレスや別URLから直接つながる経路への対策も必要です。接続を制限する方法やCloudflare Tunnelなど、構成に応じた方法を制作会社に選んでもらいます。8 担当者は「Cloudflareを通らず、本体へ届く経路はありませんか」と確認すればよく、設定作業を自分で行う必要はありません。
道筋で表すと、想定するのは「閲覧者→Cloudflare→外部サーバー上のEmDash」です。DNSだけを使う場合は「閲覧者→外部サーバー」となり、Cloudflareが接続先を案内していても、Webの通信を途中で点検しません。Cloudflareでドメインを管理している、という回答だけではこの違いが分からないため、通信を中継する設定かを聞きます。7
本番のURLはCloudflareを通っていても、同じサーバーへ別の入口から直接届くなら、そちらは別途対策が必要です。制作会社には、サーバーを直接公開する必要があるか、必要な接続だけをどう許すかまで確認してもらいます。これはCloudflare外にサーバー本体がある構成での話で、Workers上のEmDashに同じサーバー設定作業が必須という意味ではありません。8
画像用・確認用の別URLも保護範囲に含めて確認する
画像を別ドメインから配信する場合や、初回に発行されるworkers.devのURL、公開前の確認用URLが残る場合は、それぞれの保護を確認します。本番ドメインの設定が別URLにもそのまま適用されるとは考えないでください。workers.devを停止しても、プレビューなどのURLは別に確認が必要です。49
不要なURLは停止し、必要な確認用URLにはCloudflare Accessなどで閲覧者を認証する方法を相談します。また、R2を公開して画像を配信する構成では、同じ保存先にあるバックアップまで公開しないよう、公開範囲の設定が必要です。95 外部フォームを利用している場合は、その送信先も一覧に加えます。
たとえば、本文の画像が別ホストから配信され、お問い合わせは外部サービスへ送られる構成なら、それぞれに接続先と管理者があります。メインサイトのWAFが、それらの通信をすべて代わりに点検するとは限りません。外部サービスについては、その提供元の保護と契約も確認する対象になります。これは利用している場合の確認例であり、EmDashに外部フォームが標準で付属するという意味ではありません。
確認用URLは、「何のために残すか」「誰が開ける必要があるか」「いつ停止するか」も一緒に決めておくと整理できます。社内確認に必要なURLなら認証を付け、不要なら停止を相談します。画像配信先では、公開してよい画像と社外に出してはいけないバックアップを区別します。WAFの有効化だけで、保存先の公開範囲まで決まるわけではありません。95
認証・更新・復旧はWAFと別に備える
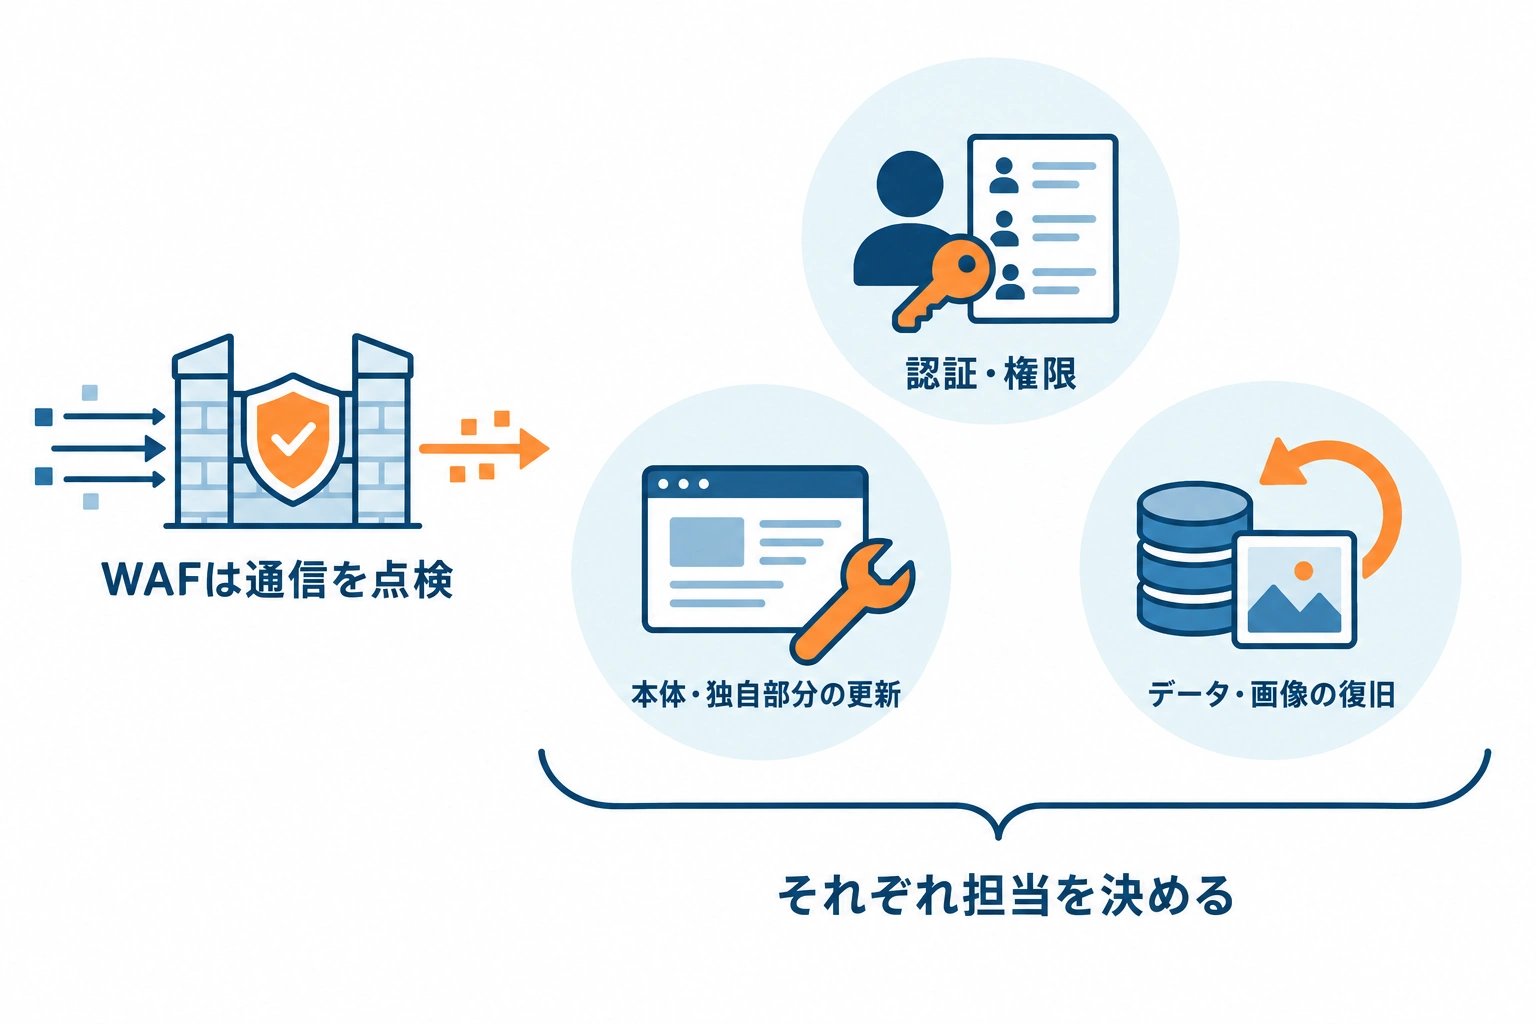
WAFで外部からの通信を点検しても、誰に編集を許すか、サイト自体を更新するか、データをどう戻すかは別に決める必要があります。EmDashへの移行時には、この3つも保守の担当範囲に入れておきましょう。
たとえば、権限を持つ担当者が誤って記事を削除した場合、入口の通信を点検するWAFだけで元に戻すことはできません。更新作業を誰も引き受けていなければ、WAFの運用担当がいてもCMSの保守が抜けます。以下はEmDashで個別の事故が起きたという報告ではなく、防御の役割から整理した運用上の備えです。
管理者の認証と権限を決める
EmDashは、パスワードを使わず端末の生体認証などで本人確認するパスキーを、主な標準認証方法としています。Cloudflare Accessを使う認証方式もありますが、追加の設定が必要です。Cloudflareを利用しただけで自動的に有効になるものではありません。10
認証でログインを許された人でも、サイト内で何ができるかはEmDashの権限設定で決まります。10 管理者を誰にするか、制作会社にどの権限を渡すか、退職・委託終了時に誰が利用を止めるかを決めましょう。ログインできなくなった際の回復手段と連絡先も、引き継ぎ事項に含めます。
パスキーでは端末の生体認証やPINなどを使います。担当者が替わるときには、個人の端末だけに依存しない運用と、後任が自分のアカウントで利用できる状態を確認しておきます。認証情報を共有して引き継ぐことを前提にせず、利用者の追加と不要な利用者の停止を、制作会社と決めた手続きで行う考え方です。10
Cloudflare AccessをEmDashの認証方式として採用する場合は、本番では標準のログイン方法に代わる方式になります。パスキーの上に自動で確認が一段増える、という説明ではありません。会社の認証基盤を使うか、EmDashの標準認証を使うかを決め、その方式で入れる人とEmDash内の権限を確認します。10 特に制作会社の委託が終わるときは、会社側の認証とCMS側の利用者の両方について、誰が停止を確認するかを決めておきましょう。
EmDashとサイト独自部分の更新を任せる
WAFは不審な通信への対処を補助しますが、EmDashや関連する部品の不具合を直す更新の代わりにはなりません。
EmDash公式の更新ツールでも、テンプレートからコピーしたレイアウトや設定など、サイト固有のファイルは自動では更新されません。11 CMS本体や関連部品に加え、採用したテーマやフォームなどの追加部分についても、更新と動作確認を誰が担当するか制作会社と合意しておきます。サイト独自の修正が必要になった場合に、保守契約で対応するのかも確認しましょう。
依頼の際は、「更新できますか」だけでなく、「更新情報を誰が確認し、必要な変更を誰が行い、公開後の動作を誰が確かめますか」と聞くと、作業の抜けを見つけやすくなります。担当者がコードを調べる必要はありません。採用しているEmDashの版と、サイト固有の対応が必要になった場合の連絡先を、保守の回答に含めてもらいます。
たとえば、記事の見た目を整えるためにテンプレートを変更していたり、独自の入力項目や外部フォーム連携を追加していたりする場合は、その部分の確認も必要です。本体の更新完了だけで作業を終えず、表示・ログイン・編集・公開など、自社で使っている機能が動くところまでを依頼範囲にします。公式の更新手順でも、サイト固有ファイルの確認と、更新後の作業は区別されています。11
データと画像を戻せるバックアップを用意する
誤操作や障害からの復旧には、データベースと画像などの実ファイルを戻せる備えが必要です。画像の情報がデータベースにあっても、画像ファイル自体のバックアップは別に用意します。512
特に、EmDashのJSONバックアップは、EmDash自身で復元できる形式ではありません。「バックアップがある」という説明だけで済ませず、復元用のデータベースの保存や、過去の状態へ戻す方法を確認してください。暗号化された設定を使う構成では、復元に必要な鍵の安全な別保管も必要です。12 担当者は、何を保存し、誰が復旧し、戻せることをどう確かめるかを制作会社と決めます。
たとえば記事のデータだけを戻しても、必要な画像が保存されていなければ、元と同じ表示に戻せません。反対に画像だけが残っていても、記事や設定を戻す材料には足りません。公式の復旧ガイドは、対応するアプリケーションの版、データベース、メディア、必要な鍵を組み合わせて確認する考え方を示しています。12
制作会社には「どの時点まで戻せるか」「保存はいつまで残るか」「本番とは別の環境で復元を確かめたか」を回答してもらいます。保存ファイルの存在と、復元できることは同じではありません。日常のバックアップ管理と、実際に障害が起きた際の復旧作業が同じ契約に含まれるかも確認します。鍵や認証情報そのものを、通常の回答表やメールに記載してもらう必要はありません。
旧WAFの契約を決める前に制作会社へ確認する
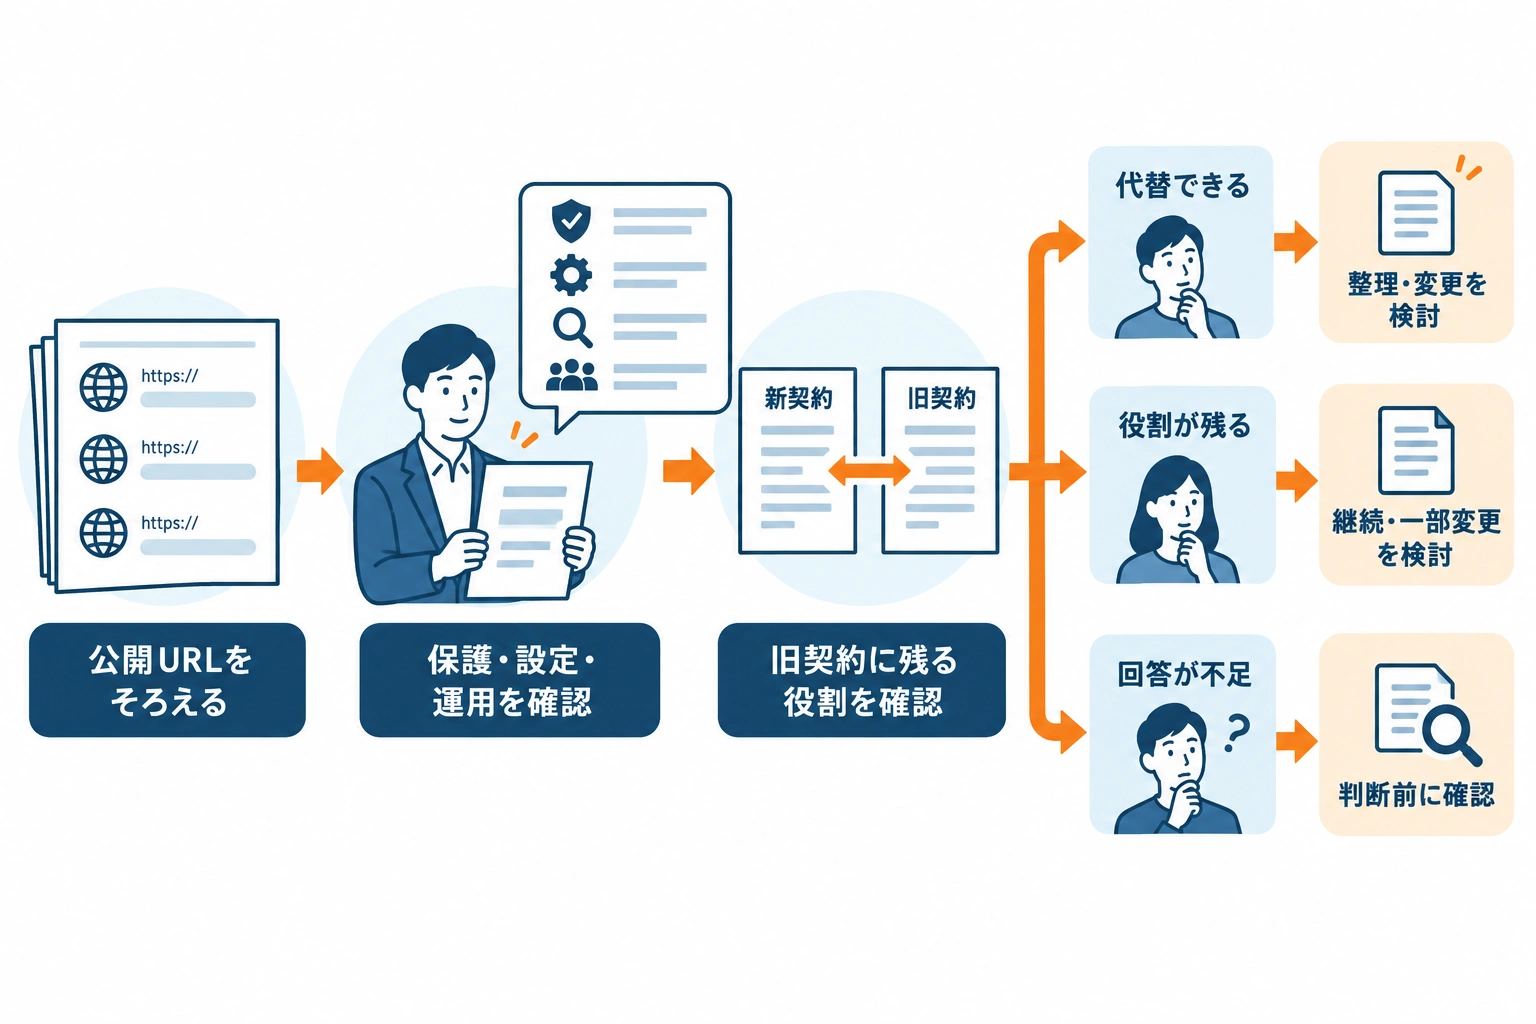
まず、現在のWAFの製品名と設置場所、保守契約の範囲を用意します。WordPress内で動くプラグイン型なのか、外部で通信を点検するサービスなのかによっても、移行後に残る役割が変わります。分からなければ、契約先や制作会社に確認しましょう。
請求書の「セキュリティ対策」という項目が、WAF機能だけを指すとは限りません。監視、設定変更、障害時の調査などが一緒に含まれているかを契約先へ聞き、機能と人が行う業務を分けて比べます。移行後の仕組みが代わりになっても、調整を引き受ける担当がいなければ、同じ運用を引き継いだとは判断できません。
これまでの保護条件を踏まえ、制作会社には次の形で回答を依頼すると、契約の比較がしやすくなります。
確認する項目 | 回答してもらう内容 |
|---|---|
公開するURLと接続先 | 本番・管理画面/API・画像・確認用URL。利用中の外部フォーム等も含める |
URLごとの保護 | 通るWAFと、WAFを経由せず直接届く経路の有無 |
プランと有効設定 | サイト側プラン、使うルール・例外・回数制限、旧WordPress向け設定の見直し |
動作確認と運用 | ログイン、保存・公開、画像やフォームの確認。公開後の監視・調整担当と連絡先 |
旧契約に残る役割 | 旧サイトや別の公開先の保護、監視・設定変更などの保守 |
WAFは、正当な投稿や送信も不審な通信と誤って判断することがあります。1 公開前には普段使う操作を制作会社に確認してもらい、運用中に止まったら、日時・操作・表示されたエラーを伝えます。WAF全体を解除する前に、該当ルールと通信を切り分けてもらいましょう。146
必要なURLの保護と監視・調整をCloudflare側で満たせると確認できれば、旧契約の整理や変更を検討できます。一方、旧サイトや別サービスの保護、監視などの役割が残るなら、継続や一部変更を検討します。回答がそろわない段階で、解約できるとは決められません。
たとえば、旧WAFがWordPressの企業サイトだけを守っており、そのサイトを閉じたあとに必要な保護と監視をCloudflare側で引き継げるなら、旧契約を整理する候補になります。ただし、解約時期や契約条件は契約先への確認が必要です。「EmDashに替えた日」を、そのまま解約日にはしません。
一方、旧WAFが企業サイトのほかに採用サイトも守っていて、採用サイトは移行しないなら、残る役割があります。また、旧WordPressを確認用に残す場合も、残す期間の公開範囲と保護担当を決めます。これらは契約を比較するための例で、自社にも同じ構成があると決めつけるものではありません。全部解約か全部継続かの二択にせず、対象や保守範囲を変える相談もできます。
移行時は、経路と契約の整理、ルールの見直し、日常操作の確認が基本です。別URLへの保護追加や外部サーバーへの直接接続対策があれば、追加作業が生じます。公開後には監視と、必要に応じた誤検知の調整も続きます。日数・費用は、この作業範囲と保守内容を示して見積もりを依頼してください。
見積もりは、移行時に一度行う作業と、公開後に続く業務を分けてもらうと比較できます。前者には公開先の整理やルール設定、操作確認があり、後者には通信の状況確認や誤検知への対応があります。ホストの追加やフォームの変更などで構成が変わったときに、保護範囲を再確認する作業が含まれるかも聞きましょう。
誤検知を調べてもらうときは、機密情報を含まない範囲で、どのURLで何をしたかを添えます。操作が止まったという事実だけでWAFが原因と決めず、制作会社に記録と照合してもらいます。ルールを緩める必要がある場合も、どの通信を対象に変更したのか、変更後に日常操作が通るかを確認してもらい、担当者は結果を受け取る役割を担います。
現在のWAF製品名と公開予定URLをそろえ、「各URLの保護と、移行後も残る保守作業を一覧で教えてください」と制作会社へ依頼することが、契約判断の出発点になります。
1. Cloudflare WAF:導入・有効設定・誤検知の確認
2. Cloudflare WAF:機能とプラン別の提供範囲
3. Cloudflare Workers:料金・他のプランとの区別
9. Cloudflare Workers:workers.devと別URLの管理
10. EmDash:認証と権限
11. EmDash:更新の対象と手順
12. EmDash:バックアップと復旧