EmDashの脆弱性・更新情報を確認する公式ページと通知の受け取り方を整理。自社の利用版やプラグイン、稼働環境を照合し、制作会社へ影響と対応予定を確認する方法を紹介します。
目次
EmDashの脆弱性情報は、公式のSecurity Advisories(公開された脆弱性の勧告)を起点に、Releases(版ごとの更新履歴)と更新ガイドで追います。更新の必要性は、通知の有無だけでは決まりません。自社で公開中のEmDashやプラグイン、関連ソフトウェアの版・使い方を制作会社と照合し、必要な対応と予定を確認します。12
2026年10月22日の確認では、EmDashの勧告一覧に公開済み勧告は表示されていませんでした。ただし、脆弱性がないという証明にはなりません。EmDashと組み合わせて使う部品にも、それぞれ確認すべき情報があります。134
Web担当者が最初にそろえたいのは、公式の確認先、通知を受け取る担当、自社への影響を確かめる保守窓口です。ソフトウェアの解析や更新作業は制作会社に依頼し、担当者は「何に関する情報か」「自社に関係するか」「いつ誰が対応するか」を確認する役割を持ちましょう。
EmDashの脆弱性情報は公式勧告と更新履歴で確認する
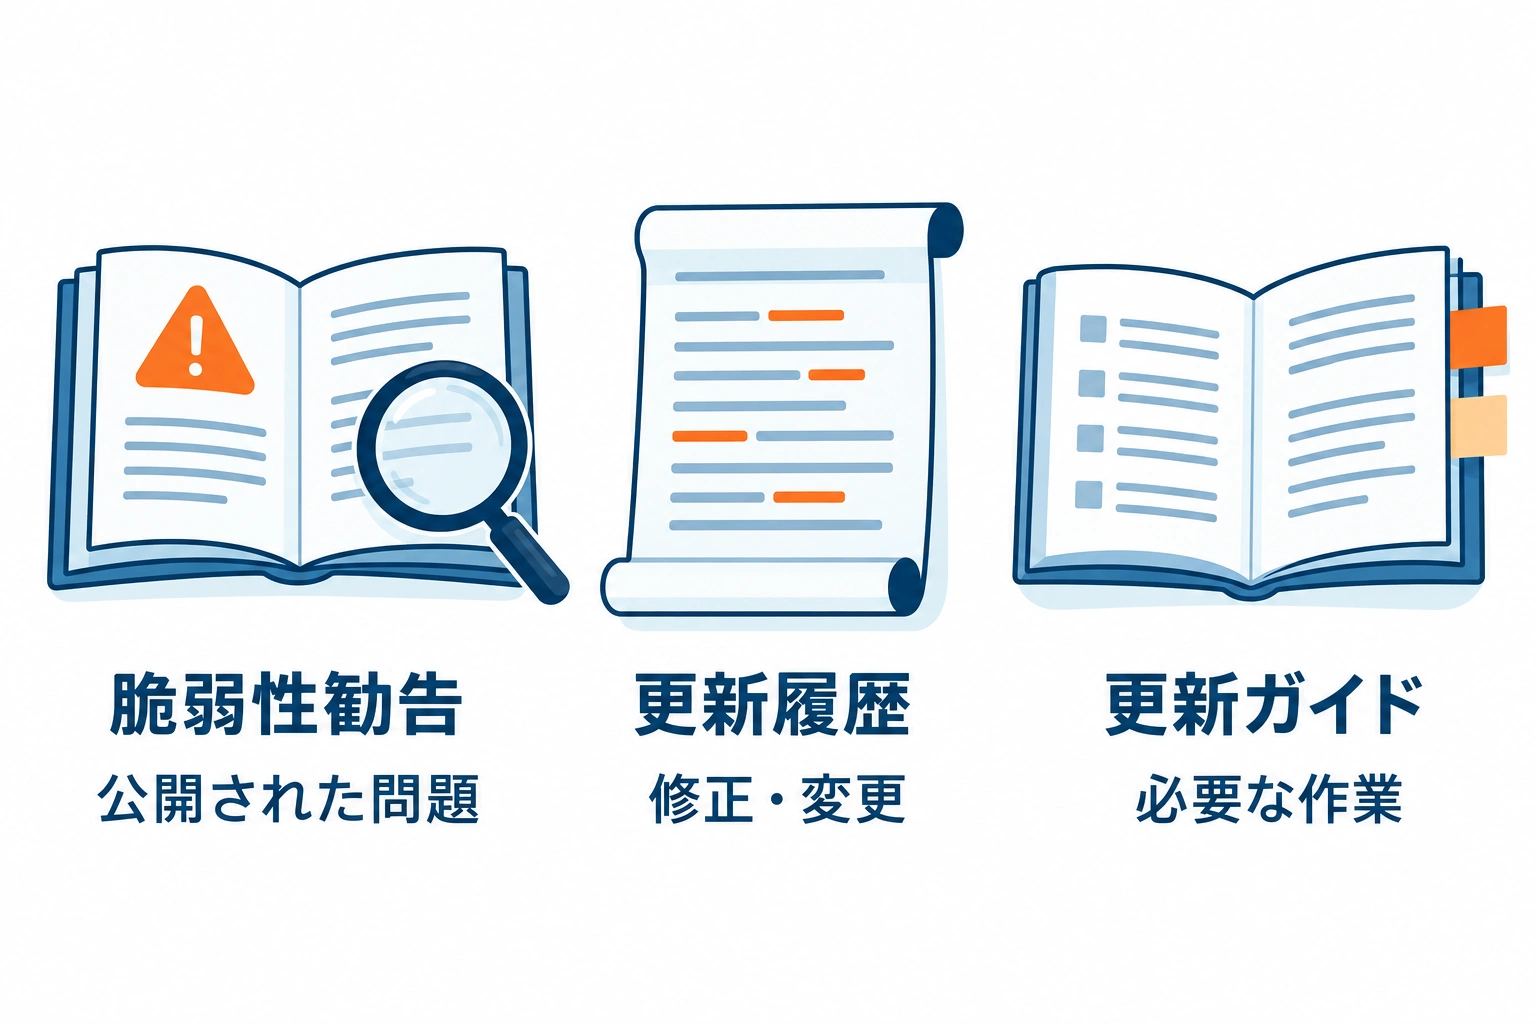
公式情報は、「公開された問題を知る」「変更内容を読む」「更新に必要な作業を調べる」という用途に分けると使いやすくなります。通知が届いたときに原文へ戻れるよう、勧告一覧と更新履歴、更新ガイドを保存しておきましょう。
公開された脆弱性はSecurity Advisoriesで確認する
脆弱性とは、悪用されるおそれのあるソフトウェア上の問題です。EmDashの開発元は、GitHub上の公式リポジトリでソフトウェアや情報を公開しています。リポジトリとは、開発に使うファイルや履歴を管理する場所のことです。その中にあるSecurity Advisoriesが、EmDashの公開勧告の確認先です。1
勧告が掲載されたら、問題名や深刻度だけでなく、対象のソフトウェア、影響する版、問題が起きる利用条件、修正版の有無を見ます。例えば「ある機能を特定の設定で使う場合」という条件があれば、自社がその使い方をしているかも確認が必要です。これは勧告を読むための一般的な例であり、EmDashでその問題が公表されたという意味ではありません。
公表日と更新日も大切です。公表日は最初に情報が公開された時点、更新日は説明や対象範囲などが見直された時点を確認する手掛かりになります。自社で確認した日も残すと、制作会社の判断がどの時点の情報に基づくかを後から確かめられます。
英語や専門用語の説明をすべて自分で読み解く必要はありません。対象名や版の範囲が分からなければ、勧告のURLを制作会社へ渡し、「当社の公開サイトに該当する部分を説明してください」と依頼しましょう。推測で対象外にするより、未確認の項目をそのまま伝えるほうが、確認すべき点が明確になります。
一方、勧告一覧が空でも、未発見・非公開の問題や、組み合わせている別の部品の問題まで存在しないとはいえません。勧告が見当たらないことを理由に、関連ソフトウェアの情報確認まで止めないことが重要です。
SNSや検索で気になる情報を見かけた場合は、まず対象製品と公式原文を確認します。EmDashに関する投稿なのか、関連する別の製品の話なのかを区別してください。公式情報をまだ特定できなくても、自社への影響が疑われるなら、見つけた情報と未確認であることを保守窓口へ伝えて相談できます。
修正・変更内容はReleasesと更新ガイドで確認する
Releasesでは、配布された版ごとの変更内容を確認できます。EmDashは、本体や追加機能などの「パッケージ」ごとに項目が分かれています。パッケージは、ソフトウェアを配布する単位です。同じ一覧に複数の名前が並んでいても、すべてがEmDash本体の更新というわけではありません。25
リリースには、機能追加や通常の不具合修正も含まれます。新しい版が出たことだけで、自社に脆弱性があるとは決まりません。通知の対象名と変更内容を確認し、セキュリティに関する案内や自社に必要な修正があるかを制作会社と見ていきます。5
公式の確認先 | 分かること |
|---|---|
公開された脆弱性の勧告 | |
本体・関連パッケージの版ごとの修正や変更 | |
本体などの更新対象、版の組み合わせ、必要な作業 | |
プラグイン更新に伴うサイト側の変更 |
更新ガイドは、更新内容を自社サイトへ反映するときに必要な作業を確認する資料です。本体の履歴とプラグインの履歴を読み分けたうえで、どの案内が自社に関係するかを制作会社に確認します。最新版の番号だけを見て、一律に同じ作業で済むと考えないようにしましょう。26
開発元への報告方法や方針は、Security Policyにあります。報告対象は、別途案内された対応系列を除き、開発中のコードであるmainと最新公開パッケージが基本です。これは古い版にも修正が配られ続ける保証ではありません。古い版を使っている場合は、どの版への更新が必要か、途中の変更への対応があるかを制作会社へ尋ねましょう。7
EmDashの更新通知は公式リリースと自社サイトの警告を受け取る
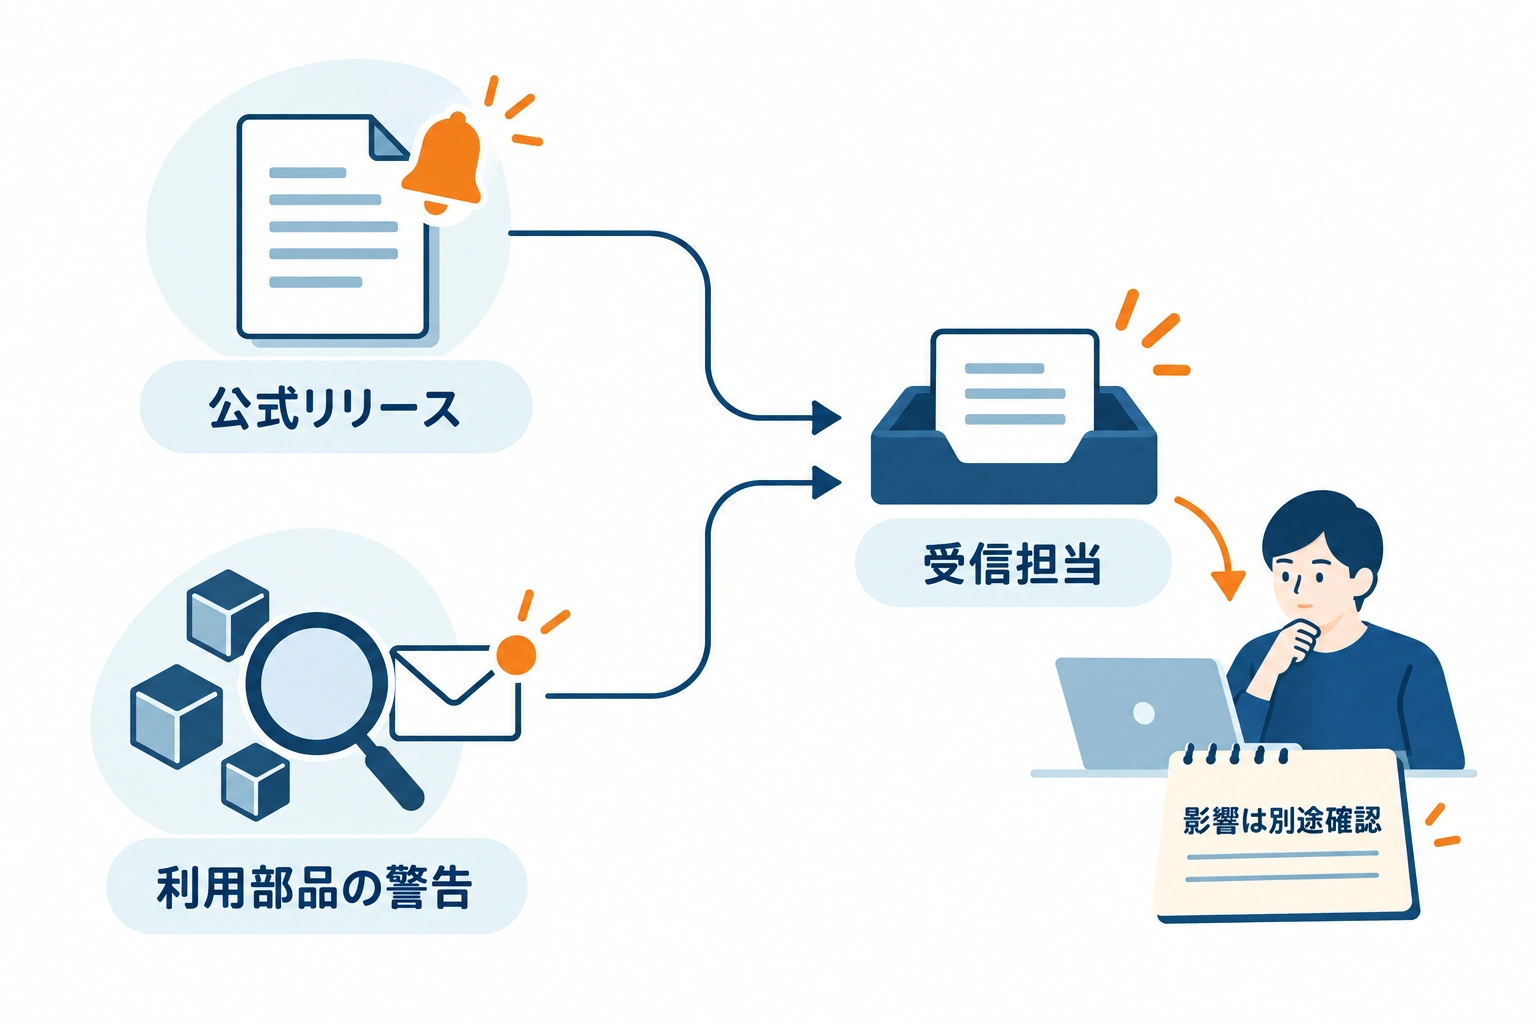
受け取りたい情報は、公式の新しい版を知らせる通知と、自社で使う部品の既知の脆弱性を知らせる警告の2種類です。前者は開発元の動きを知る入口、後者は自社の利用部品を確認する入口になります。それぞれの受信担当を決め、影響の確認につなげましょう。
公式リポジトリのReleasesを購読する
EmDashの公式リリースを受け取る方法として、GitHubの通知設定を利用できます。GitHubの公式文書では、リポジトリの「Watch」から「Custom」を選び、リリースなど通知したい活動の種類を指定できます。EmDashの公式リポジトリで、リリースを購読する設定を確認してください。8
メールで受け取りたい場合は、購読先を選ぶだけでなく、本人の通知設定でもメール受信を有効にする必要があります。GitHub上で見るのか、仕事で確認するメールへ届けるのかを決め、受信先も確認しましょう。ここで紹介しているのは公式文書に基づく設定方法で、実際のメール配信を試験した結果ではありません。8
受信後の分担には、例えば次のような形があります。いずれも運用方法の提案です。
- 制作会社が公式リリースを受け取り、自社サイトへの影響と対応予定をWeb担当者へ共有する。
- 自社のWeb担当者も公式リリースを受け取り、気になる通知を制作会社へ渡して確認する。
前者なら「どの情報を、どのタイミングで共有するか」、後者なら「転送先と確認を依頼する内容」を決めておきます。両方で受信する場合も、最初に内容を確認する担当を明確にしましょう。受信者が複数いても、それぞれが相手の確認待ちになると判断が進みません。不在時の引継ぎ先も同じ連絡メモに残すと、担当交代時に役立ちます。
リリースの購読だけで、公開勧告や関連部品の問題がすべて同じ経路で届くと考えるのは避けてください。勧告一覧を誰がいつ確認するかも保守窓口と決めます。確認頻度はサイトの運用体制に合わせて相談する項目であり、ここでは一律の日数を定めません。
EmDash管理画面内の通知仕様や自動更新の有無は、本記事では確認していません。管理画面に表示がないことを「更新情報がない」という判断に使わず、確認できた公式情報源と通知経路を組み合わせる方針にしましょう。
自社サイトのDependabot alertsの受信体制を制作会社に確認する
自社サイトのプログラムをGitHubで管理している場合は、利用部品の既知の脆弱性を知らせる「Dependabot alerts」の受信体制も確認します。GitHubが認識した利用部品の情報と、GitHubの脆弱性データベースを照合し、該当する警告を表示する機能です。公式EmDashリポジトリのリリース購読とは別に、自社サイトを管理するリポジトリ側で確認します。9
警告は、既定ブランチと呼ばれる、開発の基準となるコードの利用部品情報を基にします。警告が出たからといって、その内容が現在公開中のサイトと完全に一致するとは限りません。逆に、公開中の版が開発側の記録より古い場合も考えられるため、本番サイトの状態と照合してもらう必要があります。9
制作会社には、次の4点を尋ねると確認の範囲が伝わります。
- 自社サイトでDependabot alertsが有効になっているか。
- 利用している部品や版の情報が、GitHubで正しく認識されているか。
- 初めて有効にしたときの警告一覧も確認しているか。
- 警告を閲覧できる人と、通知を受け取る人は誰か。
有効化できる人、閲覧できる人、メール通知を受け取る人には、権限や設定の条件があります。Web担当者全員に管理権限を持たせるのではなく、制作会社側の確認担当と共有方法を決める形でも運用できます。GitHub以外でサイトを管理している場合は、利用部品の脆弱性情報を誰がどの情報源で調べ、どの経路で知らせるかを確認しましょう。9
Dependabot alertsには限界もあります。初めて有効にした際、既存の全警告が通知されるわけではないため、メールを待つだけでなく一覧の初回確認が必要です。また、すべてのセキュリティ問題を検出する機能ではなく、脆弱性情報が登録されるまで時間がかかる場合もあります。9
GitHubの公式文書では、既存の脆弱性情報が更新された場合には通知を送らない旨も案内されています。対応中の問題は、次のメールが来るかどうかにかかわらず、原文や警告の情報を再確認してもらいましょう。警告を受け取れる体制と、対応状況を追う体制は両方必要です。10
自社で使っているEmDashと関連ソフトウェアの構成を整理する
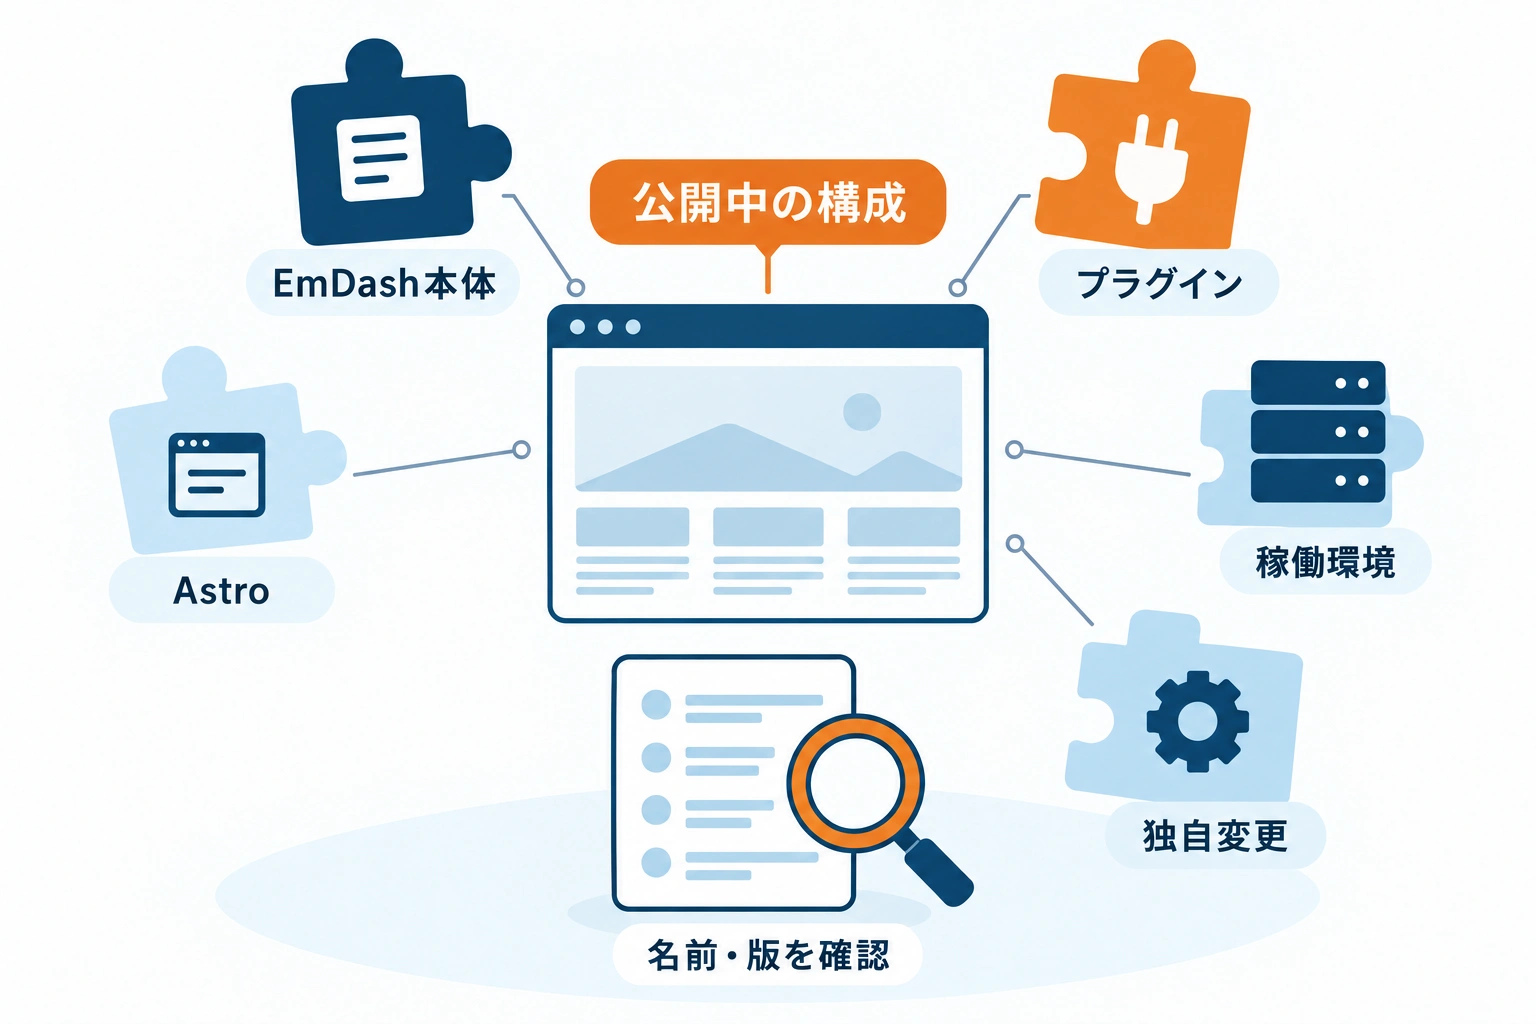
届いた情報が自社に当てはまるかを確認するには、公開中のサイトで何を使っているかが必要です。Web担当者自身がファイルから版番号を探すより、制作会社に照合用の構成一覧を用意してもらいましょう。対象名と版、利用環境がそろうと、公式情報への質問を具体的にできます。
本体・プラグイン・稼働環境の名前と版をそろえる
「EmDashを使っている」という情報だけでは、どの部品の問題が自社に関係するか分かりません。追加機能、サイトの土台、動かしている環境を含めて確認します。最初の依頼では、次の項目を一覧にしてもらうと整理できます。
確認対象 | 制作会社にもらう情報 |
|---|---|
EmDash本体 | 現在公開中の版 |
プラグイン | 正式名、版、提供元、更新情報の確認先 |
Astroと関連する部品 | サイトの土台や公開環境との連携に使う部品の名前と版 |
稼働環境 | Cloudflare WorkersやNode.jsなど、どの環境で動かしているか |
サイト固有の部分 | 表示ファイル、設定、独自の追加機能に変更があるか |
本体の版はEmDashの情報との照合に、プラグインの正式名と提供元は別の追加機能との取り違えを避けるために使います。サイト固有の変更は、更新時に別の修正が必要かを確認する材料です。すべてを同じ深さで自分が管理する必要はなく、詳細を誰が確認できるかまで分かれば、問い合わせ先を決められます。
AstroはEmDashのサイトの土台となるソフトウェアで、EmDashとは別に公式の勧告一覧があります。Node.jsについても、公式のSecurity Policyに、セキュリティブログや告知用の配信先が案内されています。自社が利用するものについて、構成一覧に公式の確認先を添えてもらいましょう。34
Node.jsは、公開サーバーで使う場合と、サイトを構築する作業環境で使う場合を分けて確認します。EmDashの更新ガイドでも、構築するマシンと、Node.jsで公開する場合のサーバーの版を確認するよう案内されています。Cloudflare Workersで公開しているサイトでも、構築側の環境がどうなっているかは別の確認事項です。2
構成一覧は、開発用の記録と現在の公開サイトが一致しているかも含めて依頼します。例えば、次のように伝えられます。
現在公開中のサイトについて、EmDash本体・プラグイン・Astro等の名前と版、稼働環境、独自変更の有無を一覧で共有してください。各ソフトウェアの更新情報の確認先と、一覧を確認した日もお願いします。開発用の記録と公開中の構成に違いがある場合は、その点も教えてください。
これは依頼方法の一例です。設定ファイル全文や認証情報をもらう必要はありません。情報を置く場所と管理担当を決め、更新後に一覧も見直すよう依頼しておくと、次に通知が来たときも照合に使えます。
本体更新に加えてサイト側の修正が必要か確認する
EmDash本体とCloudflare連携パッケージは、同じ版で更新する関係にあります。一方、プラグインはそれぞれの版番号を持ち、必要なEmDashの最低版を定めています。関連するすべての部品を同じ番号にするのではなく、必要な組み合わせで動くかを確認します。2
さらに、EmDashの更新支援ツールは、テンプレートからコピーしたサイトの表示・設定ファイルまで自動で更新するものではありません。作成時のテンプレートの変更が、既存サイトへ自動反映されるわけでもありません。本体のパッケージ更新と、自社サイト側の変更は分けて確認する必要があります。2
実際に公式のプラグイン更新ガイドには、一部の公式プラグインの読み込み方が変わり、サイト側の設定修正が必要になる例が記載されています。対象は、監査ログ、Webhook通知、AT Protocolに関する3つのプラグインです。これは更新に伴う互換性変更の例であり、それらのプラグインに脆弱性があるという案内ではありません。6
Web担当者が設定の書き方を覚える必要はありません。制作会社に「該当するプラグインを使っているか」「パッケージ更新だけで済むか、設定や表示・独自機能の修正も必要か」と尋ねます。独自のテーマ相当の表示ファイルや追加機能がある場合も、対応範囲に含めてもらいましょう。
あわせて、保守契約の範囲内か、追加の見積もりや社内承認が必要か、どの作業が予定に影響するかを確認します。「更新」という一言でも、部品の入れ替えで済む部分と、サイトに合わせて手直しする部分では作業が変わります。費用や所要時間を一律に想定せず、具体的な変更箇所に基づく見通しをもらってください。
契約の範囲がすぐ分からなくても、自社への影響の確認まで後回しにする必要はありません。まず対象かどうかと当面の対処の要否を確認し、必要な作業の範囲と実施予定を詰めていく分担にしましょう。
通知を受けたら制作会社に影響と対応期限を確認する
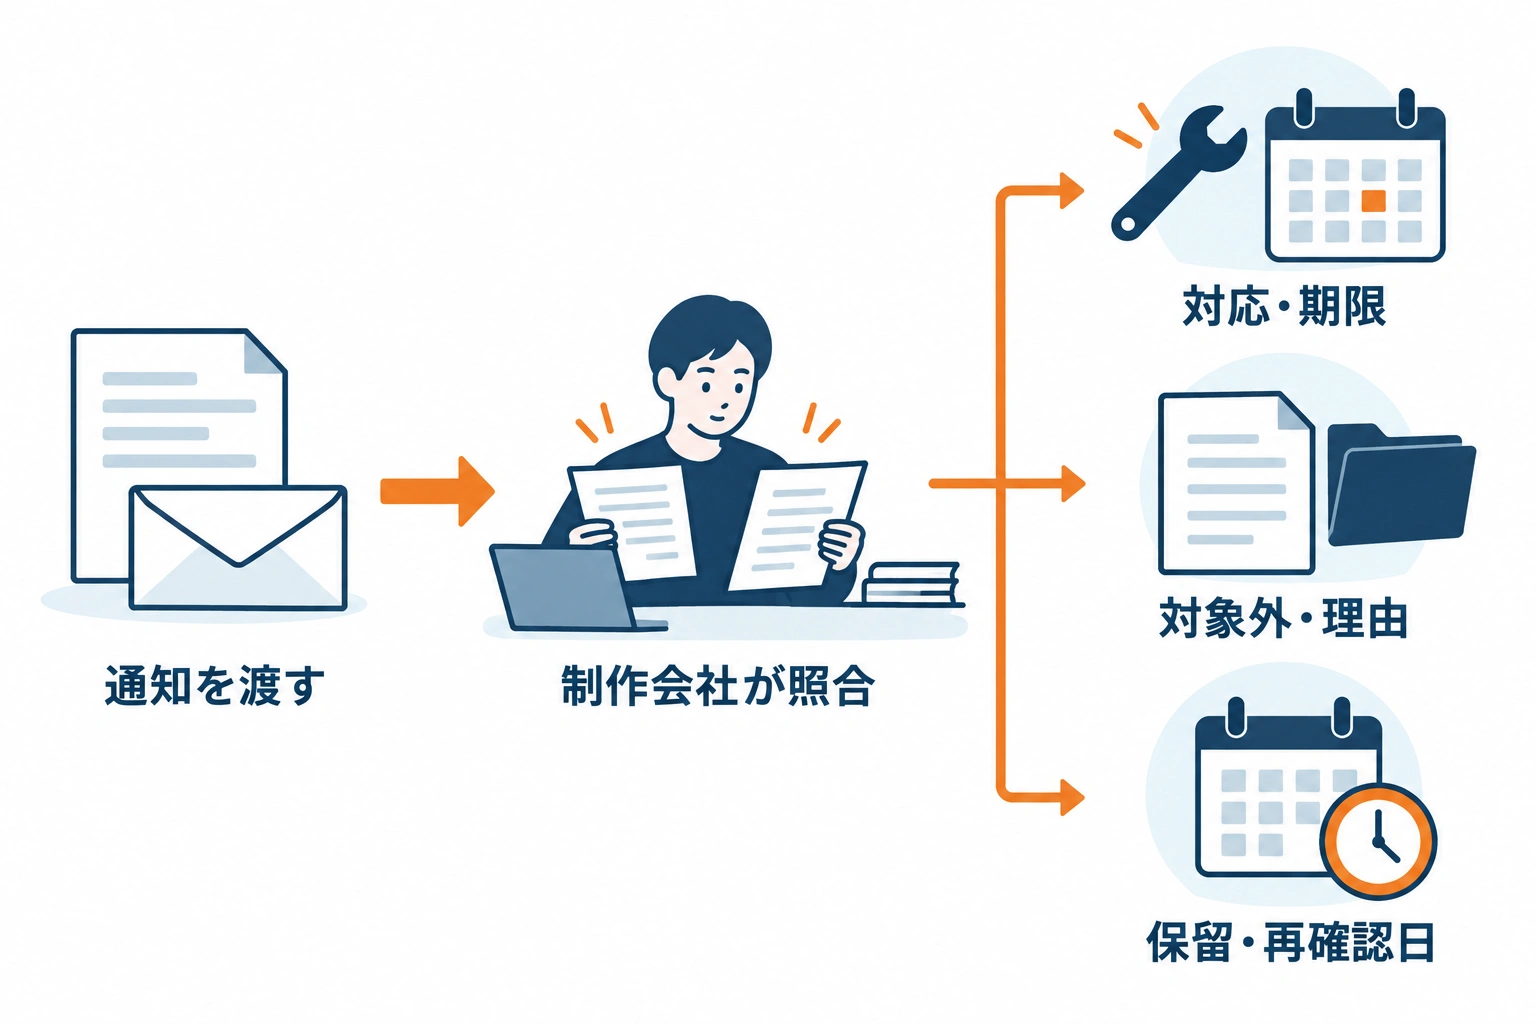
自社への影響が疑われる通知は、通常の定期連絡を待たず、保守窓口へ渡しましょう。対象か判断できない場合も、その状態を伝えて確認を依頼できます。影響の有無が分かるまで連絡を止めるより、分かっている情報と未確認事項を共有することが出発点になります。
影響する版・利用条件・修正版を照合してもらう
依頼時に添えるのは、通知や勧告の原文URL、公表日や更新日、自分が確認した日、対象サイトです。構成一覧があれば参照先も伝えます。複数サイトを運用している場合は、どの公開サイトについての確認かを明確にしてください。材料が不足している場合は、全部そろうのを待つのではなく、不明な項目を伝えて依頼します。
照合では、次の点を順に確認してもらいます。これは通知を自社の対応判断につなげるための整理です。
1. 対象の部品を使っているか。 名前が似ているだけの別製品や、使っていないプラグインの通知を取り違えていないか確かめます。
2. 影響する版に当たるか。 開発側の記録だけでなく、公開中の版と、公式情報が示す対象範囲を照合します。
3. 問題が起きる条件に当てはまるか。 利用機能や設定など、勧告に示された条件を確認します。
4. 修正版や公式の回避策があるか。 修正版がない場合も、当面の対処の要否と今後の確認を相談します。
5. 誰がいつ対応するか。 作業の担当者、対応予定、それまでに自社で行うことを決めます。
深刻度は優先度を考える手掛かりになりますが、対象の版や利用条件の確認に代わるものではありません。高いから自社に必ず影響する、低いから放置してよい、と一律に判断せず、自社の構成を踏まえた返答をもらいましょう。Dependabotの警告には、問題の詳細や深刻度、修正版がある場合の情報も含まれます。9
仮に「その機能は使っていないので対象外」という回答を受けた場合は、公式の条件と自社の設定のどこを照合したのかも確認します。これは一般的な回答の読み方です。実在するEmDashの問題を想定した判定ではなく、「利用していない」という理由の根拠を残すための確認です。
通知を転送するときは、例えば次のように依頼できます。対象サイトと原文URLは、本文に添えて渡します。
この通知について、当社の公開サイトへの影響の有無と理由を確認してください。必要な対応、担当者、対応予定もお願いします。現時点で判断できない場合は、回答予定日と、それまでに行う対処の要否を教えてください。
「対応します」という返事だけで予定が分からない場合は、いつまでに影響の回答が出るのかと、実際の対応をいつ行うのかを分けて尋ねます。修正版待ちであれば、その間の暫定対応の要否も確認してください。担当者自身が未確認の設定変更を試すのではなく、制作会社に対象と効果を説明してもらうことが大切です。
新たに疑わしい事象を見つけた場合も、まず保守窓口へ相談します。EmDashはGitHubの非公開の脆弱性報告経路を案内しています。公開のIssueや問い合わせ欄に、認証情報や悪用につながる詳細を載せず、開発元への報告が必要なら保守担当と進めましょう。7
対象外の理由や保留時の再確認日まで記録する
制作会社の回答は、対象サイト、元の情報のURL、確認日と一緒に残します。記録する内容は、回答の状態によって変わります。次の表は、対応状況を引き継ぐための記録方法の例です。
制作会社の回答 | 残しておく情報と次の行動 |
|---|---|
対応が必要 | 対象の部品、必要な作業、担当、対応期限を記録し、公開サイトへの反映結果を報告してもらう |
対象外 | 該当部品を使っていない、影響する版ではないなど、対象外とした理由と確認した構成を残す |
判断保留・修正版待ち | 不明な点、暫定対応の要否、再確認日、次に連絡する担当を決める |
対応が必要な場合は、新版が公開されたこと、修正案ができたこと、開発側で更新したこと、本番サイトへ反映したことを区別します。Web担当者が知りたいのは、自社の公開サイトに必要な対処が実施されたかです。「更新済み」と報告を受けたら、公開中のどの部品をどの版へ変更したのか、関連する修正も終わったのかを確認しましょう。
公式の更新ガイドでも、更新後は公開作業と動作確認が別に案内されています。制作会社には、本番への反映と、自社サイトに必要な確認を行った結果まで報告してもらいます。回避策で対応した場合は、そのまま対応完了としてよいのか、後日修正版を適用する必要があるのかも聞いてください。2
対象外の判断も、その時点の構成と条件に基づきます。後から対象部品を追加したり、問題に関係する設定を変えたりした際には、以前の判断をそのまま流用できるか見直す余地があります。理由と参照した情報が残っていれば、制作会社への再確認もしやすくなります。
保留案件は、次のメール待ちにしないようにしましょう。既存の脆弱性情報が更新されても通知が送られない場合があるためです。再確認日に誰が原文や警告を見直し、誰へ結果を伝えるかまで決めます。「まだ分からない」という回答も、何が未確認なのかと次の確認予定があれば、引き継ぐことができます。10
まずは公式勧告とReleasesを保存し、制作会社へ「公開中の構成一覧」「通知を受け取る担当」「影響確認の連絡先」を確認してください。届いた情報を、そのまま転送して終えるのではなく、自社の構成に基づく理由と対応予定を受け取るところまでを運用に組み込みましょう。
1. EmDash:Security Advisories(2026年10月22日確認)。
2. EmDash:Update EmDash(2026年10月22日確認)。
3. Astro:Security Advisories(2026年10月22日確認)。
4. Node.js:Security Policy(2026年10月22日確認)。
5. EmDash:Releases(2026年10月22日確認)。
6. EmDash:Upgrading plugins on your site(2026年10月22日確認)。
7. EmDash:Security Policy(2026年10月22日確認)。
8. GitHub Docs:Configuring notifications(2026年10月22日確認)。
9. GitHub Docs:Dependabot alerts(2026年10月22日確認)。
10. GitHub Docs:Configuring notifications for Dependabot alerts(2026年10月22日確認)。