EmDashで公開する企業サイトの脆弱性診断を、CMS本体と個別サイトの違いから解説。フォーム・管理画面・外部連携の診断範囲、公開前後のタイミング、修正・再診断を含む見積もりと制作会社への依頼事項を整理します。
目次
EmDashで公開するサイトも、脆弱性診断の要否と範囲を、公開前の予算検討に含めましょう。 追加機能の権限を制限する仕組みがあっても、自社向けに変更したテーマやフォーム、管理画面の設定まで安全だと判断できるわけではありません。123
公開情報が中心のサイトと、個人情報の受け付けや担当者ごとの操作を持つサイトでは、確認したい範囲が変わります。一律に同じ規模の診断を頼むのではなく、扱う情報・独自機能・社内要件に応じて対象を整理することが大切です。
まずは制作会社に自社サイトの構成を整理してもらい、診断、指摘の修正、修正後の再確認まで含めた費用と日程を提案してもらってください。担当者が自分で専門的な検査をする必要はありません。自社で分かる業務上の条件を伝え、技術的な対象と必要な準備を委託先と具体化するのが出発点です。
EmDashでも、自社サイトの構成に応じた診断を検討する
脆弱性診断は、見せてはいけない情報が見えたり、許可していない操作ができたりする抜けがないか、合意した範囲を調べる確認です。個別サイトを診断する目的は、実際の機能や設定にある対策漏れを見つけ、修正につなげることにあります。IPAも、対策漏れを洗い出すために外部の組織による診断が有効としています。4
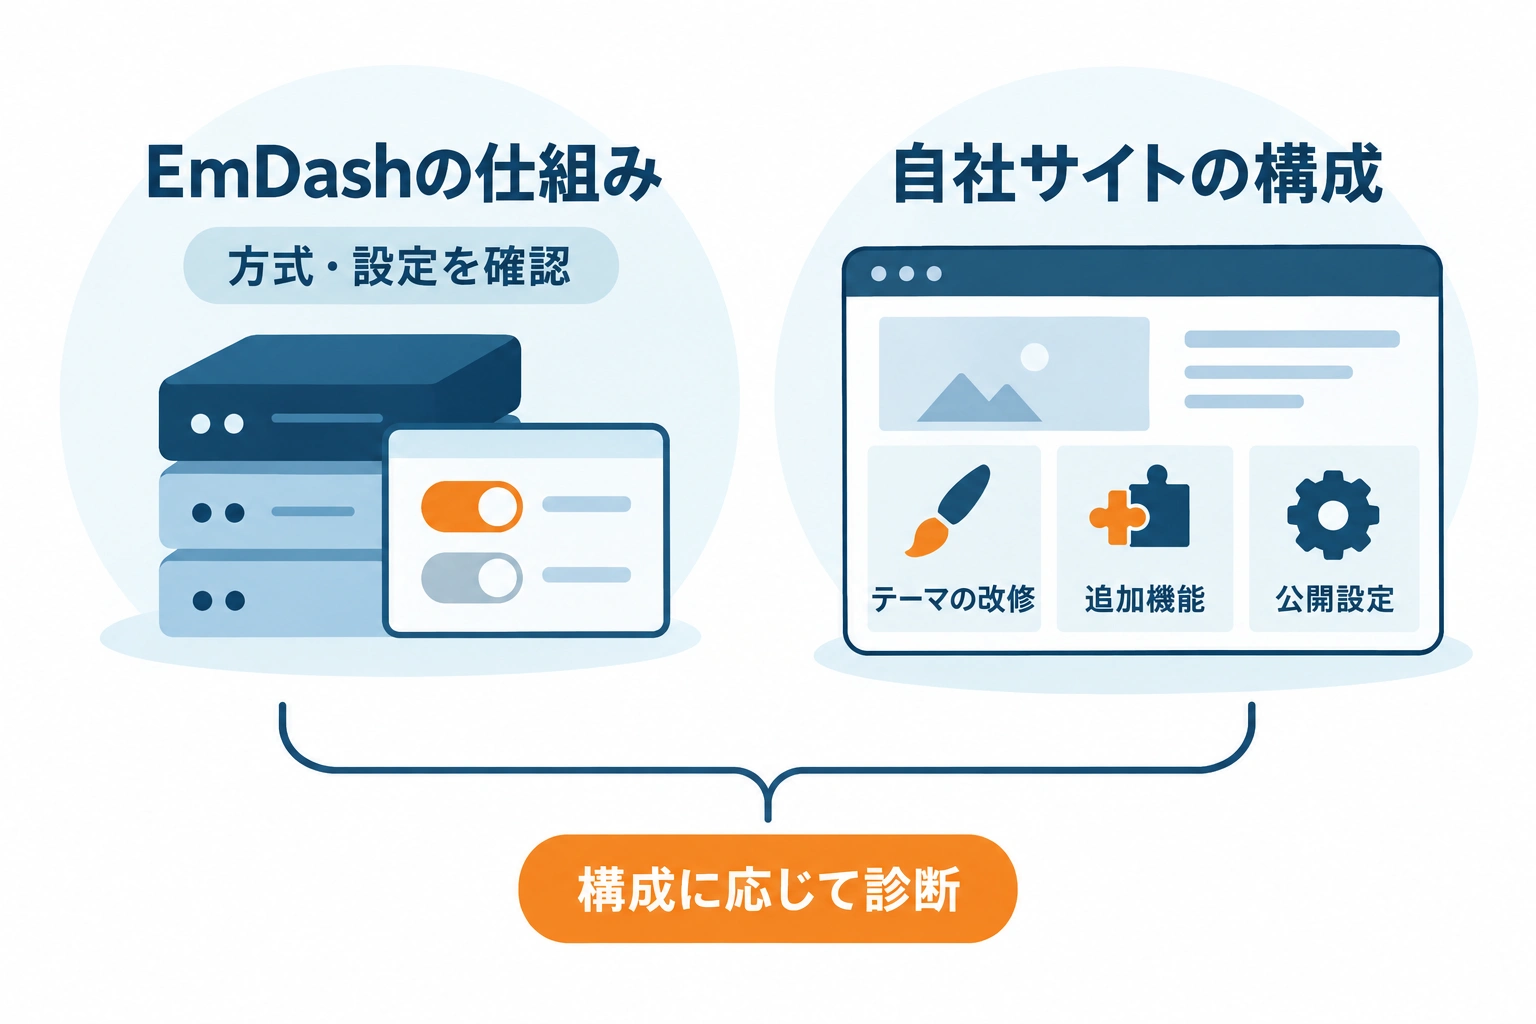
EmDashを使うサイトでは、CMSが用意する安全性の仕組みと、自社向けに組み合わせたサイトの確認を分けて考えます。CMSの機能説明は、個々の制作物を診断した結果ではありません。どの追加機能を選び、何を変更し、どの設定で公開したかによって、確かめたいことが変わります。
例えばEmDashには、プラグインという追加機能を別の実行環境で動かし、使える機能を制限する「サンドボックス」の仕組みがあります。追加機能を別室で動かし、許可した作業だけをさせるような考え方です。一方で、サイト本体と同じ環境で動く形式のプラグインもあります。すべての追加機能が自動的に隔離されるとは説明できません。採用した形式と、隔離する仕組みが実際に稼働しているかを確認する必要があります。23
また、隔離は、許可した権限の使い方まで保証するものではありません。公式資料では、記事を書き換える権限を持つプラグインは、そのプラグイン自身が作ったもの以外の記事も編集できると説明されています。これは特定のプラグインの不具合を示す例ではなく、権限の仕組みの説明です。「隔離されているか」に加え、「その機能にその権限を与えてよいか」という確認が残ります。3
テーマも確認対象です。EmDashのテーマには、見た目だけでなく公開ページや実行設定が含まれ、作成後のファイルはサイト側で直接変更できます。制作会社が加えた処理や設定については、EmDash本体の仕様とは別に、何を変更したかを整理してもらいましょう。1
最初に制作会社へ確認する情報は、導入しているEmDashの版と更新状況、テーマの改修箇所、プラグインの形式と権限です。その情報があると、CMSの仕組みを確認する話と、自社の追加部分を診断する話を混同せずに相談できます。担当者は設定ファイルを自分で分析するのではなく、変更点とその影響を説明してもらえばよいのです。
診断の規模を考える際は、サイトの用途も伝えます。例えば、会社案内やニュースなど公開情報の閲覧が中心なら、公開設定や管理機能を含めて必要な確認を相談します。問い合わせ情報を受け取り、複数の担当者が扱う構成なら、情報の受け付けから管理までの処理や、役割ごとの操作の違いも検討対象になります。これはサイトの構成による相談例であり、前者なら診断不要、後者なら特定規模の診断が必須という線引きではありません。56
守る情報、独自の処理、停止したときの業務影響、社内の診断要件を合わせて考えると、診断の必要性を社内へ説明しやすくなります。EmDashの採用だけで要否を決めず、自社サイトに何があり、何を確かめたいかから相談するのが判断の軸です。
診断範囲はフォーム・管理画面・外部連携の有無で決める
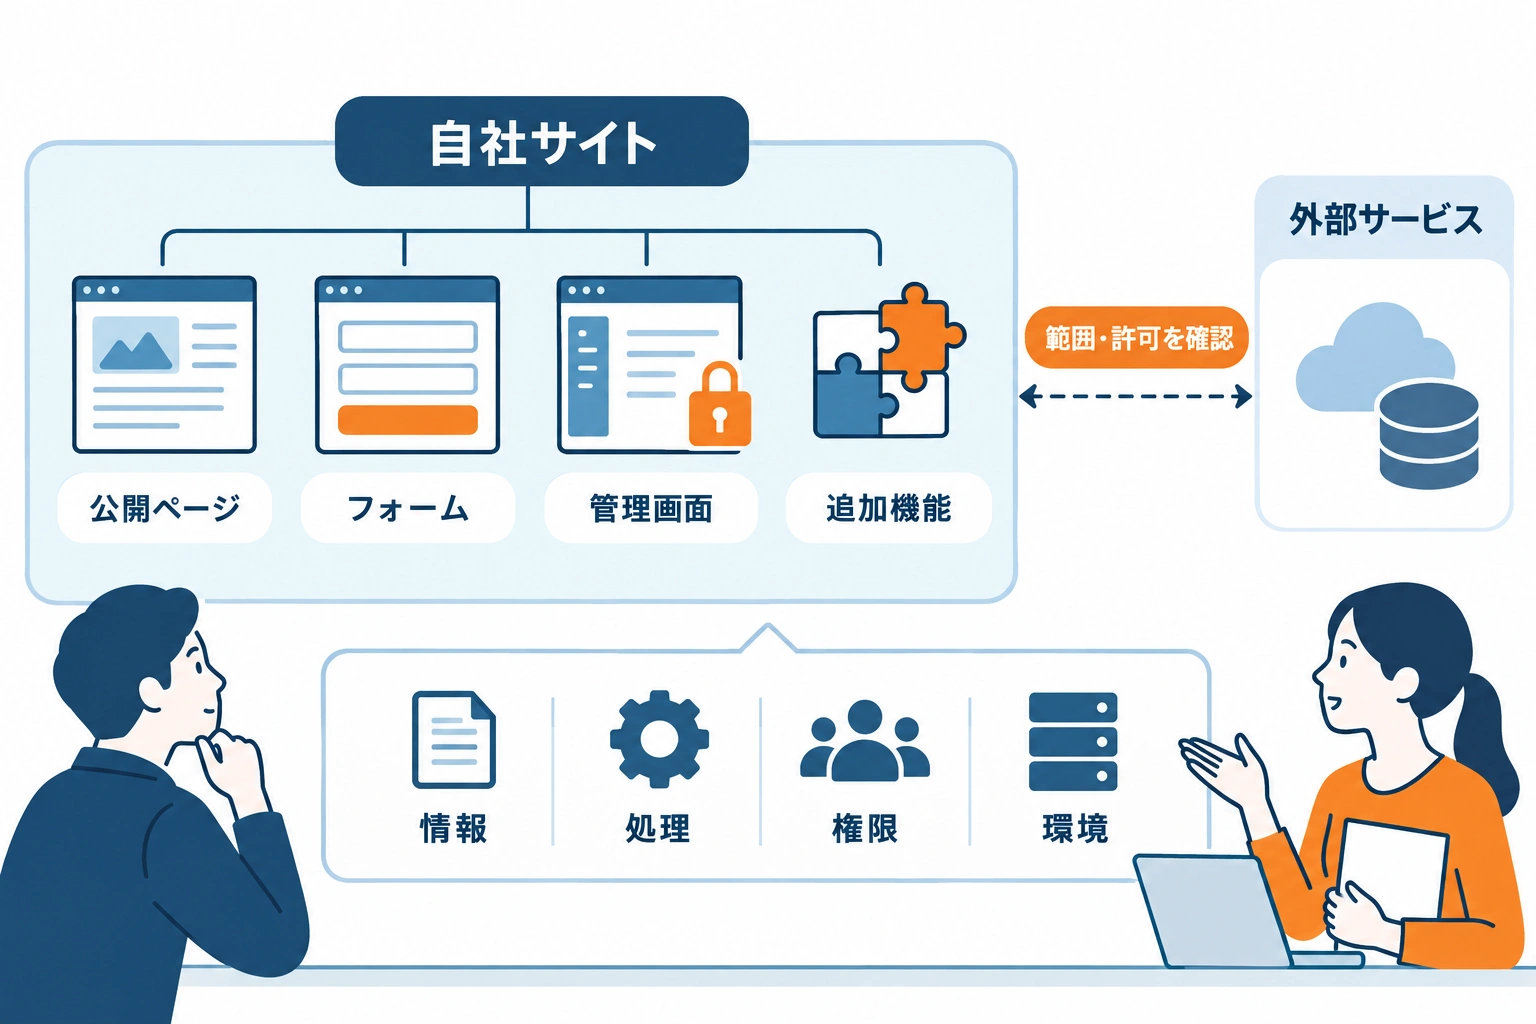
まずは機能があるかを整理し、続いて扱う情報、送信後の処理、担当者の権限、検査する環境まで確認します。機能の有無だけで診断範囲が決まるわけではありません。公開URLを渡すだけで済ませず、制作会社にログイン後や外部との接続を含む構成を整理してもらいましょう。診断の対象と制約を合意しておくことが重要です。7
以下は、自社サイトに該当する機能がある場合の相談例です。すべてがEmDashの標準機能という意味でも、EmDashに実在する不具合の一覧でもありません。
公開ページとフォームは、見える情報と送信後の処理を確認する
公開ページや配布ファイルでは、非公開の資料、設定情報、不要なバックアップなどが外部から見えないかを診断対象として相談します。IPAも、公開すべきでないファイルを外部からアクセスできる場所に置かないことを求めています。4
このとき担当者が伝えたいのは、「どの資料は一般公開し、どの資料は限られた相手にだけ渡すのか」という業務上の意図です。公開してよい情報の区別が曖昧なままでは、制作会社も何を守るべきか整理できません。診断の相談前に、公開したい資料と公開したくない資料を説明できるようにしておきます。
問い合わせ・応募フォームがあれば、入力画面に加えて送信後の処理も整理します。例えば「入力→送信→保存→担当者への通知」という構成なら、保存先や通知先を含めてどこまで検査するかが相談事項です。実際には保存せず通知だけを送るなど、サイトによって処理が異なるため、存在する流れに合わせます。
自社サイトの要素 | 診断対象として相談すること | 担当者から伝えること |
|---|---|---|
公開情報を読むページ・配布資料 | 非公開情報や不要なファイルが見えないか | 一般公開する情報と、公開しない情報の区別 |
問い合わせ・応募フォーム | 入力から送信後の処理まで、どこを調べるか | 受け取る情報、保存の有無、通知先の業務 |
送信された情報を管理する画面がある場合 | 許可された担当者だけが情報を見て扱えるか | 誰が閲覧・対応する想定か |
この表は、一般的な検査分類を依頼時の確認に置き換えた例です。Webサイトの検査方法をまとめた「OWASP WSTG」には、設定、入力値の扱い、業務の流れなどの検査分野があります。フォームがあること自体が問題なのではなく、その処理が意図した範囲に収まるかを確かめます。5
ページ数が同じでも、閲覧だけの画面と情報を受け取る画面では確認する内容が違います。見積もりに「フォームを含む」とあれば、入力画面だけか、送信先や保存後の管理までかを聞いてください。
管理画面は、ログイン前後と担当者の権限を分けて確認する
EmDashの管理画面についても、診断にどこまで含めるかを確認します。「管理画面は一般には使わせていない」という説明だけで、対象から外してよいとは判断できません。ログイン前の状態と、ログイン後に使える機能を分けて整理しましょう。
ログインで本人かを確かめる仕組みが「認証」、その人に許される操作の範囲が「権限」です。本人だと確認できても、許可していない操作までできるなら、業務上の意図と合いません。OWASPでも、認証と権限はそれぞれ検査分野として扱われています。5
例えば、自社で管理者と編集担当者の操作を分ける想定なら、「編集担当者は記事を更新できるが、管理者向けの設定変更はできない」といった期待する違いを伝えます。これは役割分担の例であり、EmDashの固定の役割名や設定内容を示すものではありません。実際に使う役割と、許可している操作は制作会社に整理してもらいます。
ログイン後を調べるには、対象とする役割のテスト用アカウントや試験用データ、許可する操作の準備が必要になります。一つのアカウントを渡せば役割の違いまで確認できる、とは考えず、必要な準備を診断会社と相談してください。準備する技術的な作業は制作会社へ依頼し、担当者は想定する業務と操作を説明します。
アカウントが足りない、対象の操作を試せないなどの理由で確認できなかった範囲は、報告書の制約として確認します。公開ページを検査したことと、管理画面のログイン後まで確認したことは別です。 未確認の機能を診断済みと受け取らないことが大切です。7
追加機能と外部連携は、自社側とサービス提供元側の範囲を分ける
テーマの改修、プラグイン、独自に追加した処理、外部サービスへの接続部分も、制作会社に一覧にしてもらいます。EmDashのプラグインは外部サービスへの通信やメール送信などにも利用できるため、名称だけでなく、自社で何に使っているかが診断範囲を考える材料になります。12
例えば、外部のフォームへリンクで移動する構成と、自社サイトが受け取った情報を外部の顧客管理サービスへ送る構成では、自社側にある処理が異なります。「外部連携あり」と一言でまとめず、どこで情報を受け取り、どこから外部へ渡すかを説明してもらいましょう。これらは構成の例で、EmDashに標準で用意される機能の説明ではありません。
自社側の接続部分と、サービス提供元が管理するシステム自体は分けて相談します。提供元のシステムを、自社の依頼だけで自由に検査できるとは考えないでください。何を自社の診断対象に含め、何を対象外にするか、外部側の許可が必要かを事前に確認します。IPAも、サービス提供者側と自組織の作業範囲を把握することを求めています。74
検査方法の違いも聞いておきます。自動ツールで調べる検査、人が操作して役割や一連の動作を確かめる検査、プログラムの中身を読むコードレビューは、同じ作業ではありません。OWASPは複数の手法を組み合わせる考え方を示しており、自動検査だけで個別の業務や独自設計まで十分に確認できるとは限りません。6
担当者が手法を細かく指定するより、「この役割の人が、この情報を扱う流れまで確認したい」と伝え、どの方法で確認できるかを説明してもらいましょう。人が操作する検査なら全問題が見つかるという保証もありません。プラグインを隔離していることと、外部連携を含む一連の動作が診断対象になっていることも、分けて確認します。
公開前は修正・再診断まで確保し、公開後は変更に合わせて見直す
診断の相談は、設計・制作中から始めましょう。OWASPは、完成後の検査だけに頼らず、設計・開発・公開・運用の各段階に確認を組み込む考え方を示しています。公開直前に検査日だけを入れると、指摘の修正と再確認に使う時間を日程へ織り込めません。8
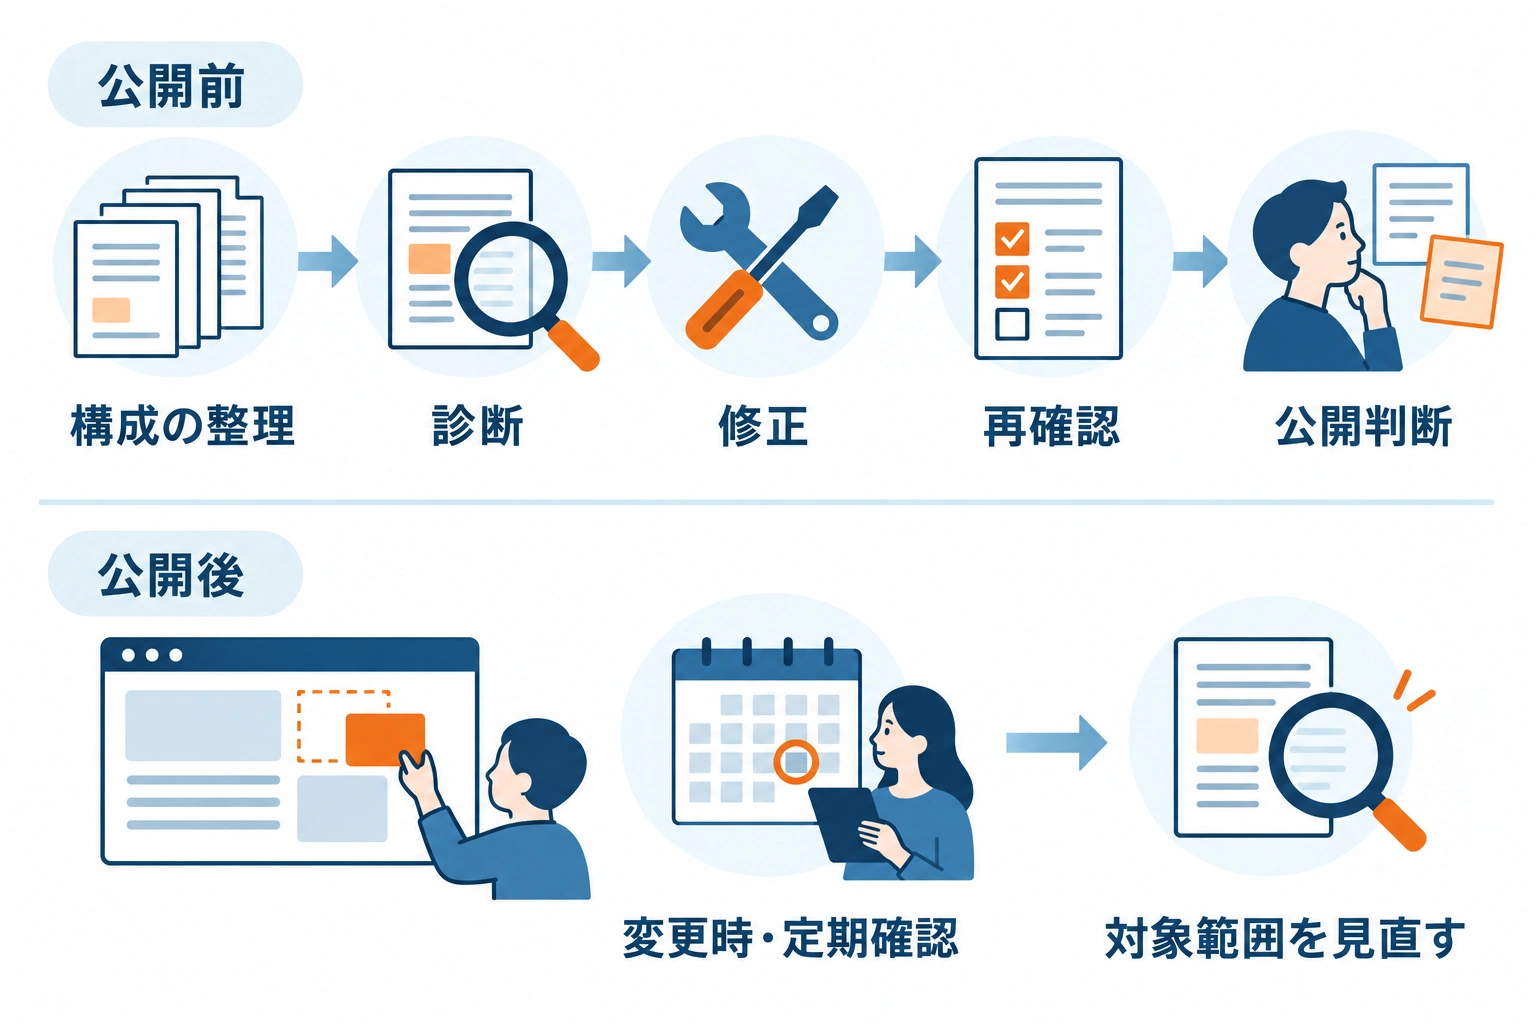
制作中に範囲を相談し、公開前に診断と修正結果の確認を組み込む
公開前は、「構成の整理→診断→指摘の修正→修正結果の再確認→公開判断」の流れで日程を相談します。最初に制作会社と診断会社へ公開予定日を伝え、必要な準備と各社の対応を含むスケジュールを提案してもらってください。すべてのサイトに共通する所要日数ではなく、自社の対象に合わせた見通しが必要です。
担当者が受け取るものも、段階ごとに決めます。制作中は対象と準備の一覧、診断後は見つかった問題の影響と対応方針、修正後は直ったかを確認した結果です。診断報告書を受け取る日だけ決めるより、その後に誰が何をするかまで共有しておくと、公開判断に必要な情報をそろえられます。報告と再検査の扱いは、OWASPの報告指針でも示されています。7
公開前の検証環境で診断するなら、本番環境との違いを制作会社に示してもらいましょう。例えば、検証環境では試験用の接続先を使い、本番では実際の外部サービスへ接続する場合、その部分は同じ条件で調べたことにはなりません。公開時に変わる設定も含めて、差分をいつ、誰が確認するかを決めます。配備時の設定確認は、OWASPの枠組みにも含まれます。8
検証環境の診断が無意味なのでも、すべて本番環境で実施すべきなのでもありません。確認できた部分と、本番で補う必要がある部分を区別するのが要点です。本番側での追加確認は、サービスへの影響や許可条件も含めて委託先と調整します。
報告書では、問題の件数に加え、検査した範囲、対象外と制約、各問題の影響と優先度、修正の状況を読みます。例えば「このフォームを検査して指摘がなかった」と「このフォームは対象外で調べていない」は、同じ状態ではありません。対象外の機能が残るなら、その理由と追加確認の要否を聞いてください。7
未解消の指摘がある場合は、制作会社へ影響と対応予定を確認し、社内の公開判断者へ共有します。公開への影響が分からないまま担当者だけで判断せず、必要な対処と再確認を相談しましょう。診断会社の報告を受け取ったことだけで、社内の公開判断まで自動的に済むとは考えないことが大切です。
機能追加や設定変更の後は、診断済みの範囲を見直す
一度の診断は、その時点の構成と対象についての評価です。OWASPの報告指針でも、すべての問題の発見や将来の安全を保証するものではないと説明されています。診断済みという記録は、無期限の安全証明にはできません。7
公開後にフォームを追加したり、担当者の権限、プラグイン、外部との接続を変更したりしたら、以前の診断対象と何が変わったかを制作会社へ確認します。そのうえで、影響する範囲について再確認を相談してください。すべての変更で全範囲を診断し直すと決めるのではなく、何に影響する変更なのかを説明してもらいます。OWASPも、運用中の定期確認と変更後の確認を示しています。8
運用開始時には、EmDashや関連ソフトウェアの更新担当、機能変更時の相談先、定期確認の方針を決めておきます。更新の作業と診断は同じものではないため、更新したことで何を確認したかも共有できるようにしましょう。診断の頻度は、サイトの重要度や社内要件を踏まえて相談し、すべての企業へ共通の回数を当てはめる必要はありません。46
WordPressから移行する場合は、残った旧サイトや旧フォーム、検証用の公開先も確認します。新しいEmDashサイトの公開後も旧環境が残るなら、管理を続ける担当者と閉じる時期を決めてください。移行しただけで、旧環境の管理が終わるわけではありません。IPAも、不要な旧ページやサイトを確認し管理することを求めています。4
制作会社には診断・修正・再診断を含む提案を依頼する
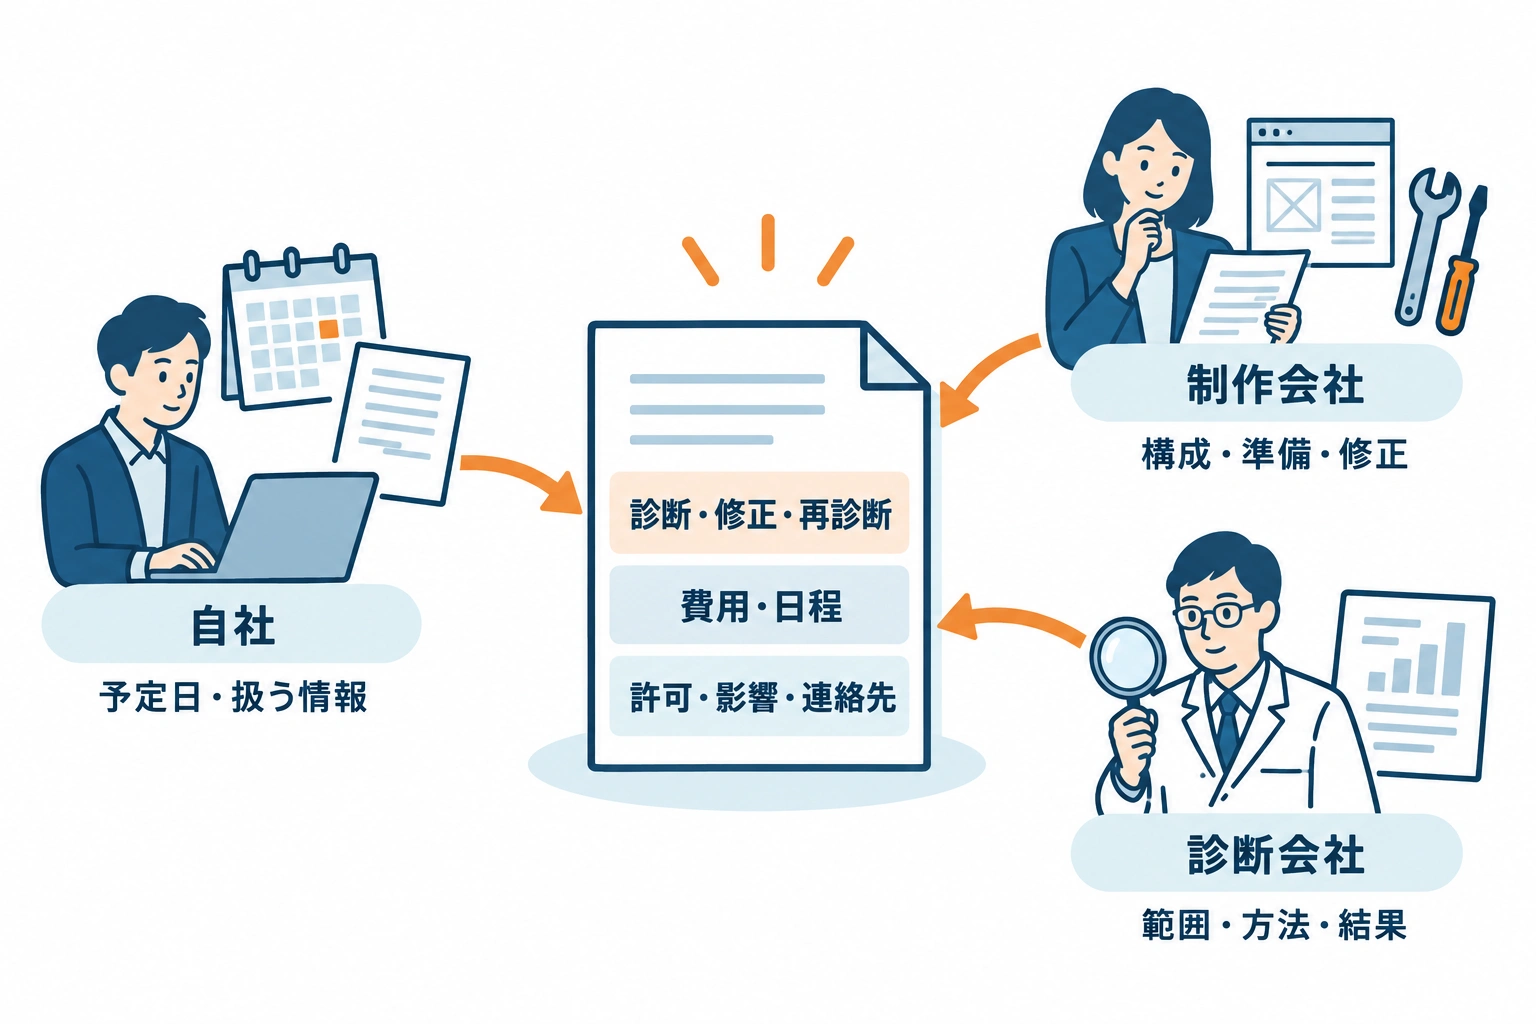
Web担当者が最初に用意するのは、公開予定日、フォームなどで扱う情報、停止した場合の業務影響、社内の診断要件です。例えば問い合わせを受けられなくなると困るなら、担当する部署と代わりの受付方法も含めて、業務側の事情を伝えます。
技術的な構成や追加実装の情報は、制作会社に整理してもらいます。EmDashの導入版やテーマの変更点まで担当者が調べ直すのではなく、自社の用途を伝え、診断に必要な資料を用意してもらいましょう。
基本の情報整理に加え、ログイン後を調べるなら役割別のテスト用アカウント、外部サービスへつながるなら提供元との調整などが必要です。制作会社と診断会社が別なら、環境・アカウントの準備、指摘の確認、修正を誰が担うかも決めます。この分担が、担当者に必要な準備と公開までの作業を見通す材料になります。
見積もりでは対象範囲と修正・再診断の扱いをそろえる
見積もりは金額だけで比較せず、対象の画面・機能・役割・環境、検査方法、対象外、必要な準備、報告内容をそろえて確認します。診断の名称が同じでも、対象や制約が違えば、確認できることは変わるためです。76
例えば、ある提案が公開ページの自動検査で、別の提案がフォームの一連の処理や役割別の操作も調べる内容なら、両者を同じ範囲の診断として比べられません。これは金額の高低で優劣を決める話ではありません。自社が確認したいことをどちらが含むか、不足があるなら何を追加するかを聞くための比較です。
「管理画面を含む」という表現でも、ログイン前だけか、ログイン後のどの役割・操作までかを確認します。見積書の短い名称から対象を推測せず、提案書や対象一覧で説明してもらってください。対象外がある提案では、別の方法で確認するのか、未確認のまま残るのかも明らかにします。
費用は、次の作業がどこまで含まれるかを聞くと整理できます。
- 診断そのものの費用
- 指摘された箇所を修正する費用
- 修正後に再診断する費用と、実施できる条件
- 検証環境やテスト用アカウントなど、必要な準備の費用
これらは各社共通の料金体系ではなく、見積もり時に確認したい作業の内訳です。修正内容が分からず修正費を確定できない場合は、別の見積もりになる条件や、対応内容を決める手順を確認します。再診断についても、費用に含まれる範囲、申し込める時期、追加の指摘が生じた場合の扱いを聞いておきましょう。
診断費だけを確保しても、修正や再確認が別なら、公開までに必要な予算を確保したことにはなりません。自社の構成と契約条件が未確定の段階では総額や所要日数を決められないため、ここでは相場の数字を当てはめず、必要な作業を含む提案を求めます。
発注時には、対象と制約が分かる報告、指摘に対する修正の説明、再確認した結果をどう受け取れるかも合意します。報告書の納品だけで終わる契約なのか、指摘の説明や制作会社との調整まで含むかも確認しておくと、その後の役割が明確になります。
制作会社への最初の連絡は、例えば次のように書けます。
公開予定のEmDashサイトについて、公開ページ、フォーム、管理画面、追加機能と外部連携を整理してください。そのうえで、診断対象と対象外、検査方法、必要な準備、指摘の修正と再診断の扱いを含む費用・日程をご提案ください。公開予定日、扱う情報、社内の診断要件はこちらから共有します。
検査の許可・業務への影響・緊急時の連絡先を合意する
実施前には、対象URLと環境、許可する操作と禁止する操作、実施時間を確認します。外部サービスにつながる場合は、提供元側の許可が必要かも含めて調整してください。自社が依頼するサイトであっても、接続先のシステムまで自由に検査できるとは限りません。範囲と制約、提供元との分担を明確にするための準備です。74
業務への影響も具体的に相談します。例えばフォームの試験送信が本物の問い合わせと同じ通知先へ届くなら、試験と分かる記載や事前連絡、発生したデータの扱いを決めます。営業や採用の担当者が試験データへ対応してしまわないよう、関係部署への共有も検査前の準備に含めましょう。
検査中にサービスの異常や想定外の影響が見られた場合に備え、中断する条件と、自社・制作会社・診断会社の連絡先を決めます。中断後に誰が状況を確認し、誰と相談して再開するかも合意しておくと、連絡を受けた担当者だけで判断を抱えずに済みます。実施時間外に連絡が必要になる可能性も委託先へ確認してください。
テスト用アカウントの認証情報は、委託先と合意した方法で受け渡します。対象一覧や依頼文に実際の秘密情報を混ぜず、診断後のアカウントや試験データの扱いも相談しましょう。
最初の一歩は、公開予定日と扱う情報を制作会社へ伝えることです。自社のEmDashサイトの構成に基づいて、診断の対象、必要な準備、修正と再診断まで含む提案を依頼してください。
EmDash公式資料の確認日:2026年10月22日。実際の導入版・構成への適用は制作会社に確認してください。
3. EmDash公式:Capabilities and security
4. IPA:安全なウェブサイトの運用管理に向けての20ヶ条
5. OWASP WSTG v4.2:Web Application Security Testing