外部HTML原稿をEmDashへ取り込む前に確認したい安全性の要点を解説。XSSの意味、Inlineと隔離表示の違い、編集画面・公開ページ・自社テーマの確認対象、制作会社への依頼内容を整理します。
目次
外部から受け取ったHTML原稿は、見た目が普通でも、それだけで安全とは判断できません。EmDashには、危険につながる要素を取り除いてページ内に表示する方法と、動く処理を制限付きの別枠で実行する方法があります。原稿の入れ方、表示方式、自社テーマの対応を確かめることが大切です。12
制作会社には原稿サンプルと用途を渡し、編集画面と公開ページの両方での扱いを確認してもらいましょう。初回に受け入れ方法を決めておくと、継続して原稿を掲載するときの確認範囲も整理できます。
以下は2026年10月22日確認の公式資料と、EmDash 1.1.0のHTMLブロック変更説明に基づく内容です。自社サイトへの適用には、使用している版と実装の確認が必要です。3
見た目が普通のHTMLでもXSSの確認が必要な理由
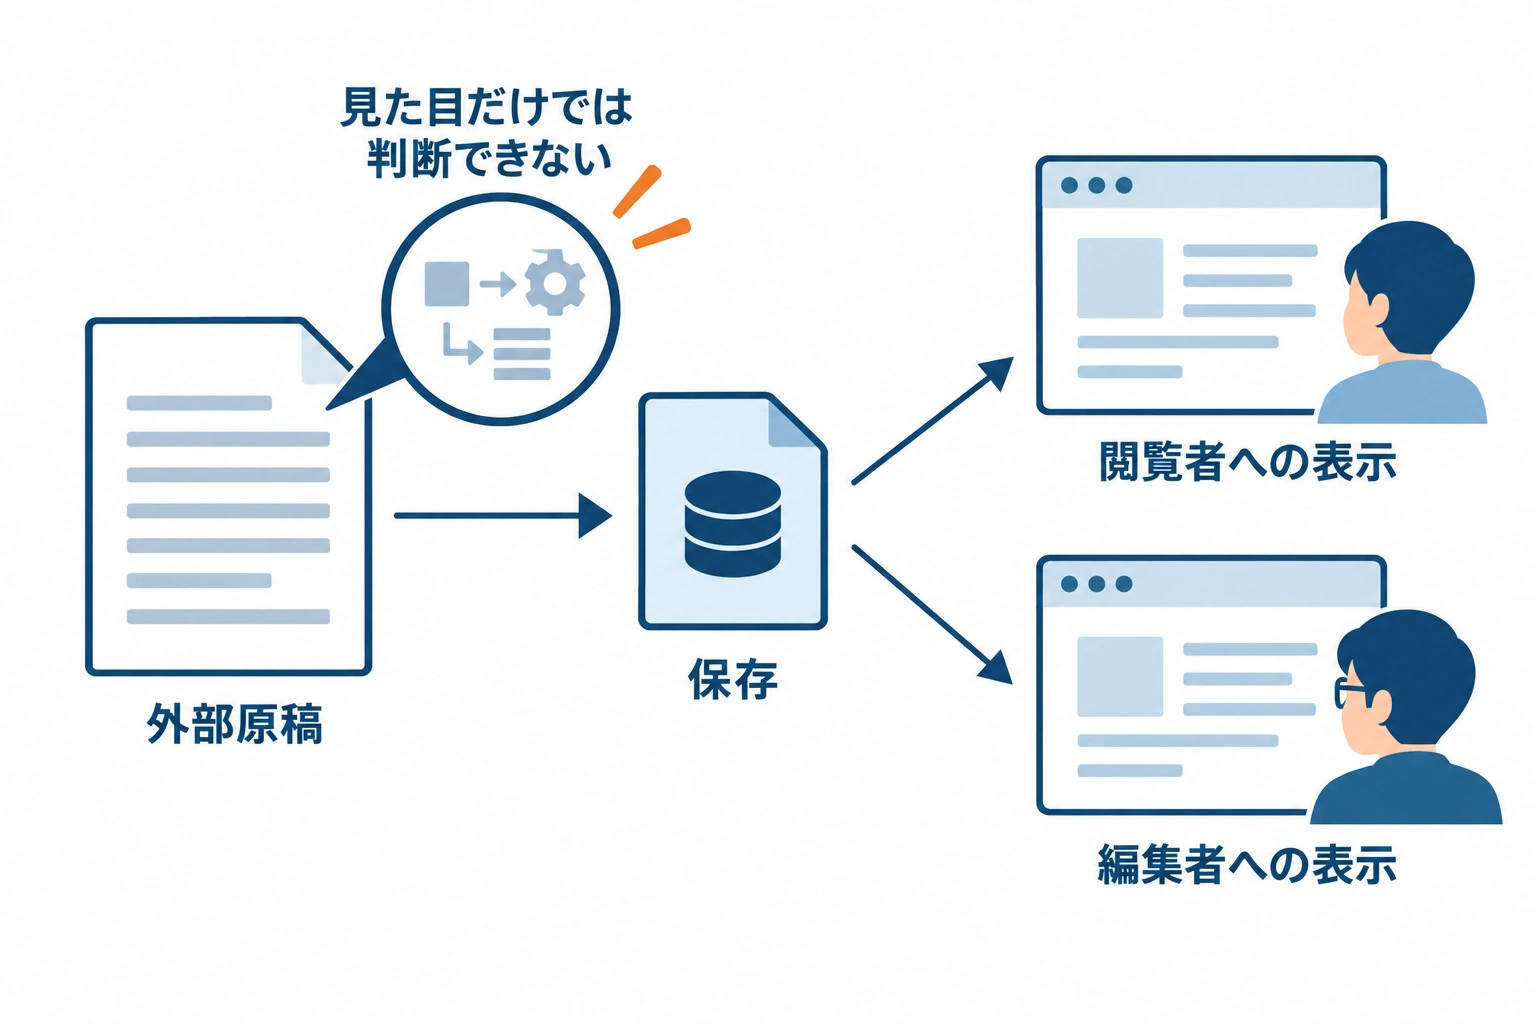
XSS(クロスサイトスクリプティング)とは、原稿などに紛れた不正な処理が、サイトの一部として閲覧者のブラウザで動いてしまう問題です。信頼していない入力を適切に処理せず表示すると、別サイトへ誘導したり、表示内容を書き換えたりする処理が入り込む可能性があります。4
例えば、文章は普通に読めても、表示したときや画像などを操作したときに、意図しない処理が動く場合があります。原稿を保存できたことも安全の証明にはなりません。保存された内容を後で表示する際に発生するXSSや、管理側の画面で発生するXSSもあります。4
HTMLは、文章そのものに加えて、見出しやリンクなどをブラウザへ伝える記述です。同じ「お問い合わせ」という文字でも、ただの文章なのか、別のページへ進むリンクなのかでブラウザの扱いは変わります。画面に見える文章が同じでも、その背後の記述や、表示する側の処理まで同じとは限りません。XSSの確認では、この見える部分と動作の違いを意識します。45
例えば、外部原稿を保存した直後は何も起きず、後から別の担当者が確認画面を開いた際に問題が表面化する、という経路も一般論として考えられます。原稿を受け取った人だけが注意すれば済むとは限らず、表示する場所を確認する必要がある理由はここにあります。4
これはXSSの一般的な仕組みであり、EmDashにその問題があると確認したという意味ではありません。担当者が特定のタグを探して削除するだけでは判断できないため、原稿が取り込まれ、表示されるまでの経路を制作会社に確認してもらいます。
また、「付き合いの長い取引先から届いた」と「自社サイトで安全に表示できる」は分けて考えましょう。取引先を疑うという意味ではなく、原稿の受け渡しには、自社の表示ルールに合わせた確認が必要だということです。担当者の仕事は原稿の安全性を目だけで証明することではなく、出所と使い方を共有し、確認済みの受け入れ方につなぐことです。
EmDashでは原稿の入れ方によってHTMLの扱いが変わる
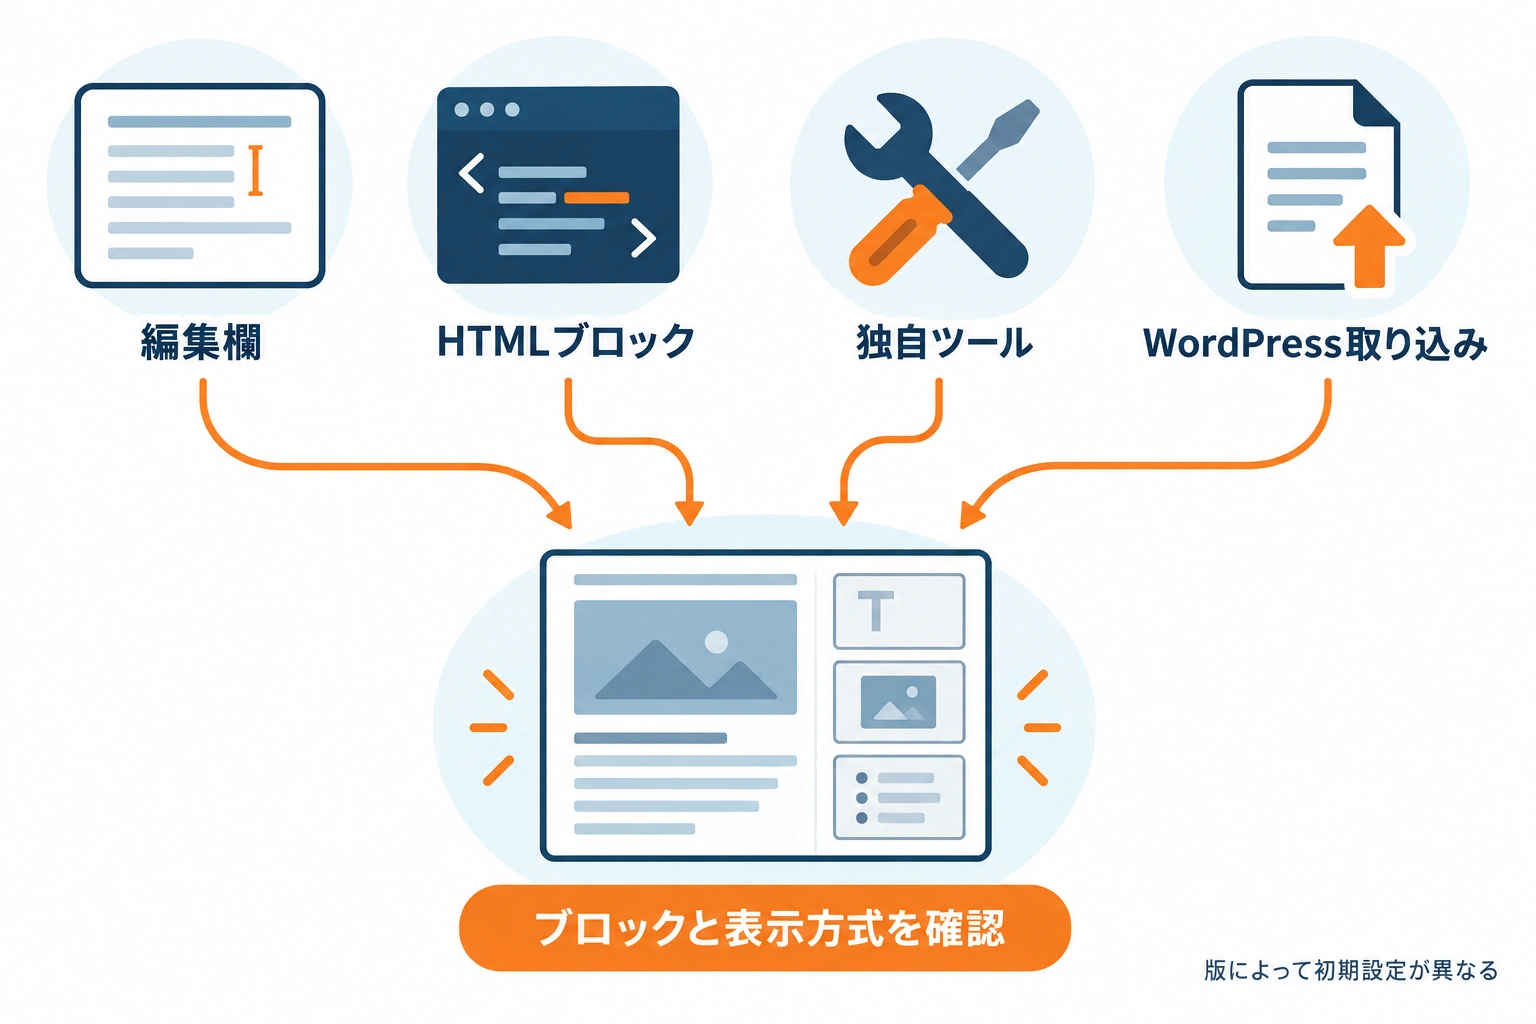
「HTMLを取り込む」といっても、入口は一つではありません。まず自社で想定している方法を整理しましょう。
原稿の入れ方 | 確認すること |
|---|---|
文章を編集欄へ貼り付ける | 段落・見出しなどに変換されるか、HTMLブロックが残るか |
HTMLブロックへコードを入れる | ページ内表示と隔離表示のどちらを使うか |
独自のツールで受け入れる | 変換処理と、公開時に使う表示部品は何か |
WordPressからインポートする | 変換後の内容とHTMLブロックの表示方式は何か |
例えば、外注先からHTMLファイルが届いても、掲載したいのが文章・見出し・画像だけなら、その内容を編集欄の標準ブロックへ整理する方法を相談できます。一方、外部サービスの埋め込みコードを動かしたいなら、文章の貼り付けとは別の用途として伝える必要があります。同じ原稿ファイルに両方が入っている場合も、「文章を掲載する部分」と「外部の処理を使う部分」を明らかにすると、確認を依頼しやすくなります。
ここで決めるのは受け入れ経路です。表は、どの入口にも同じ安全処理が自動で適用されるという意味ではありません。独自ツールを使う場合は、そのツールで何が変換され、どのデータがEmDashへ渡されるかまで、制作会社の確認範囲に含めます。
公式のWordPress取り込みは、WXRというXML形式のエクスポートファイル、またはEmDash Exporterを使います。記事のマークアップは、文章やブロックを分けて扱うPortable Textというデータ形式へ変換されます。任意のHTMLファイルを読み込む方法と同一には扱えません。また、取り込み前の分析は記事の型や項目などを調べるもので、XSSの安全性検査として説明されているわけではありません。6
EmDash 1.1.0では、編集画面で新規作成するHTMLブロックは隔離表示になりました。一方、既存やインポート由来のブロックは、隔離を指定しなければページ内表示を維持します。他サイトや別のブラウザタブから貼り付けたHTMLブロックもページ内表示です。「貼ったから隔離される」と推測せず、実際のブロックと設定を確認することが必要です。3
この違いは、既存記事を含むサイトを運用するときにも関係します。EmDashを更新しただけで、以前のHTMLブロックがすべて隔離表示へ切り替わるとは説明されていません。新しく作った記事の設定を見て、過去の記事も同じだと判断しないようにしましょう。自社でHTMLを使っている記事がある場合は、新規入稿と既存記事のどちらを確認した回答なのかも、制作会社へ聞くと整理できます。3
HTMLはページ内表示と隔離表示で守り方が違う
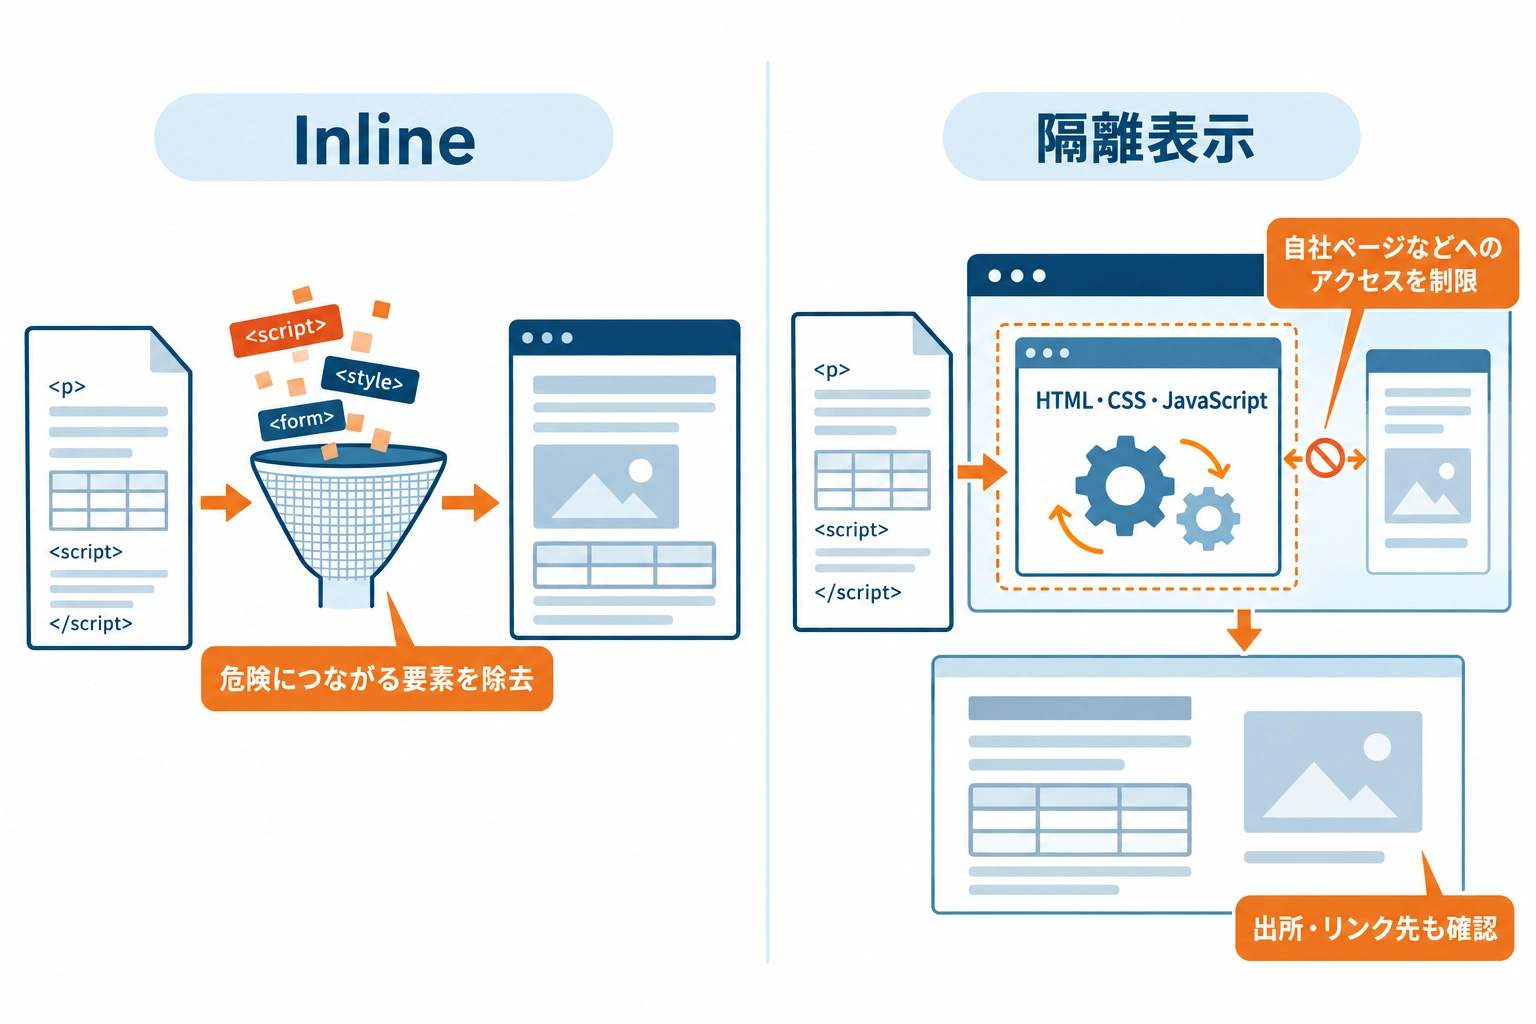
EmDashの標準表示部品では、HTMLを表示する方式によって防御の仕組みが異なります。どちらを使うかは、文章を掲載したいのか、動く埋め込みも必要なのかに結び付けて考えましょう。12
「ページの中で表示する」と「ページ内の別枠で動かす」は、見た目だけでは区別しにくいことがあります。選ぶ基準は、原稿に必要な働きと、その働きを許す範囲です。見栄えが整っている方式を選ぶ前に、HTMLのどの部分を掲載する必要があるかを制作会社と共有しましょう。
ページ内に表示するInlineは危険につながる要素を取り除く
Inlineは、HTMLを記事ページの一部として表示する方式です。標準部品では、許可する要素を残し、危険につながるHTMLを取り除く「サニタイズ」という処理を通します。文章の装飾、リンク、表、画像などを残す一方、スクリプトやフォーム部品などは除去します。12
例えば、会社案内の文章と比較表を受け取った場合、表は残っても、原稿に含まれる動作や装飾の一部は残らないことがあります。それは、単に貼り付けに失敗した結果とは限りません。標準のInlineは、何でも元どおりに動かすための表示方式ではなく、取り除くものを定めてページへ表示する方式だからです。1
外部フォームが表示されないときも、見えるようにすることだけを目的に処理を変えるのは避けます。フォームが本当に必要なのか、必要なら別の埋め込み方法を使うのかを先に相談しましょう。Inlineで取り除かれた要素を担当者の判断で戻していく運用では、何を許可する設計なのかが曖昧になります。
HTMLを単なる文字として表示すれば、タグも文章として見えるため、原稿の装飾には使えません。装飾を残して表示したいときに、その用途に合うサニタイズが必要になります。5
外部ライターから受け取る文章中心の原稿なら、段落や見出しなどの標準ブロックで掲載できるか、まず相談するとよいでしょう。HTMLを使う場合は、必要な内容が除去対象にならないかに加えて、公開時の表示部品がサニタイズを通るかを確認してもらいます。見栄えを直すために除去処理を外す判断は、担当者だけで進めないようにします。
制作会社への確認は「危ないものは全部消えますか」という聞き方より、「このサンプルは標準のサニタイズを通りますか。掲載に必要なもののうち何が残り、何が除去されますか」と具体化するとよいでしょう。前者だけでは、自社の表示部品を確認した回答なのか、一般的な製品説明なのかが分かりません。必要な文章が残るかという掲載上の確認と、防御の処理があるかという確認を一緒に依頼できます。
隔離表示のIsolated frameは動く処理を別枠に閉じ込める
Isolated frameは、動作権限を制限したiframeという別枠で、HTML、見た目を指定するCSS、動きを加えるJavaScriptを実行する方式です。標準仕様では、その枠から自社サイトのCookieやブラウザ内の保存領域、ページを読めないようにします。12
この方式はコードを取り除くものではなく、枠内では処理が動きます。また、訪問者が枠内をクリックした後は、同じタブや別のタブで他のページを開けます。したがって、隔離されていても、埋め込み元やリンク先の確認は必要です。13
Cookieはログイン状態などの管理に使われることがあるブラウザの情報で、保存領域はサイトがブラウザ内に情報を置く場所です。隔離表示の標準仕様は、枠内で動く処理から、自社サイト側のそうした情報やページを読めないようにするものです。外部から届いたコードを、自社ページ全体と同じ立場では動かさない、と捉えると分かりやすいでしょう。13
ただし、枠の中に何を表示するかまで、EmDashが内容の正しさを保証するわけではありません。例えば、埋め込み先に進む案内が表示されるなら、そのリンク先を自社サイトの訪問者へ案内してよいかは別途判断が必要です。自社ページへのアクセスを制限する仕組みと、掲載する内容を確認する仕事は、役割が異なります。
例えば、外部フォームや小さなウィジェットを掲載したい場合は、提供元と利用目的を制作会社へ伝え、隔離表示で扱うかを確認しましょう。JavaScriptが動くこと自体をXSSと判断せず、意図した処理か、どの権限で動くかを確かめることが大切です。
動く埋め込みを採用する際は、掲載後に提供元やコードを差し替える場合の連絡方法も決めておくことを勧めます。初回に確認したのがどの提供元の何の用途だったかを残しておけば、次に届いたコードが同じ前提で使えるかを相談できます。「前回は動いた」という記憶だけで別のコードを使い回す判断を減らせます。
編集画面と公開ページ、自社テーマを分けて確認する
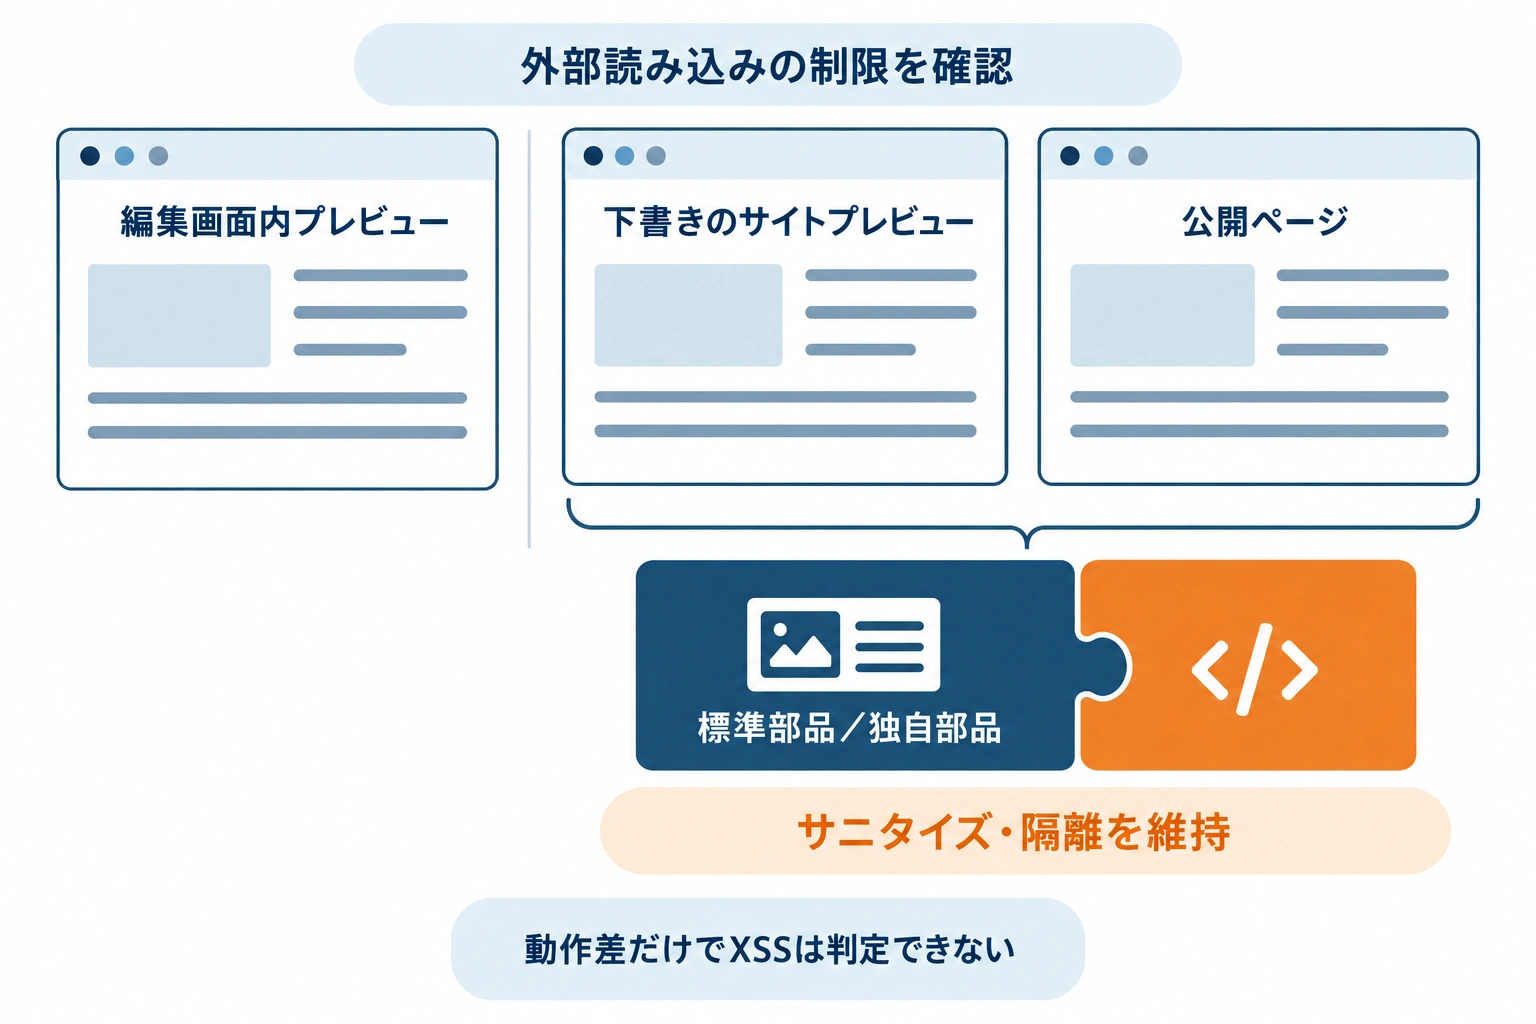
標準仕様が分かっても、自社サイトが同じ表示部品や制約を使っているとは限りません。確認先を、編集・公開それぞれの表示経路と、公開ページを作るテーマに分けて整理します。
編集画面で動かなくても公開ページで動く場合がある
ここでいう動作の違いは、外部スクリプトなどの読み込み制限の違いです。正常な埋め込みが動くかどうかだけで、XSSの有無を判定することはできません。
EmDashの公式資料では、保存済みのJavaScriptを実行するブロックは、記事を開いた段階では実行せず、Run previewの操作を待ちます。また、本番環境に配置した管理画面では外部サイトのスクリプトやスタイルなどを制限しますが、公開サイト側ではそれらを読み込める場合があります。1
このため、編集画面内のブロックプレビューで何も起きなかったことは、公開ページでも処理が動かない根拠にはなりません。制作会社には、管理画面内のプレビュー、下書きをサイト上で見るプレビュー、公開ページそれぞれで、除去・隔離・外部読み込みがどう扱われるかを確認してもらいましょう。未確認の原稿を自分で実行し、安全を試す必要はありません。
相談の際に「プレビューを確認しました」とだけ伝えられたら、どの画面を確認したのかを聞きましょう。編集画面の中で一つのHTMLブロックを見ることと、下書きをサイトのレイアウトで見ることでは、確認した範囲が違います。さらに、本番と検証先で設定が異なるなら、その差も回答に含めてもらうと、確認結果をどこまで自社の公開ページへ当てはめてよいかが分かります。
公式資料には、公開サイト側でもAstroのコンテンツセキュリティポリシーという読み込み・実行の制限を有効にすると、隔離HTMLブロックのCSSやJavaScriptなどがブロックされるという注意があります。動かなかった理由が表示方式なのか、追加の制限なのかによっても説明は変わります。担当者が設定を緩める前に、必要な動作と防御を両立できる構成か制作会社へ確認してください。23
独自テーマでHTMLの表示部品を変えていないか確かめる
EmDashのテーマは、公開ページや共通部品などを含むAstroのプロジェクトです。生成後のファイルを自社向けに変更できるため、HTMLの表示部品も標準と異なる可能性があります。7
公式資料は、HTMLブロックの表示部品を置き換える場合、ページ内表示のサニタイズと、隔離表示の権限制限を維持するよう求めています。標準部品を使うなら、その仕様と使用版を確認します。独自部品なら、変更箇所でも同等の処理をしているかを確認してもらいます。追加実装が必要かどうかは、その結果で判断します。2
テーマは、企業の担当者から見ると「公開ページを組み立てる側の仕組み」です。管理画面の使い方が同じでも、制作会社が公開側の表示を変えていれば、その変更内容は別に確認する必要があります。反対に、企業ごとにデザインを変えたことだけで、HTMLの防御まで独自になったと決めつける必要もありません。確認したいのは、HTMLを表示する部品を差し替えたか、その場合にどの防御を引き継いだかです。27
依頼時には「テーマはオリジナルですか」だけで終わらせず、「HTMLブロックは標準の部品で表示していますか。変更しているなら、ページ内表示の除去処理と隔離表示の制限はどう保っていますか」と聞くとよいでしょう。担当者がプログラムの中身を読めなくても、確認する対象を絞れます。
サニタイズに使う関連ライブラリの更新も確認対象です。処理後にHTMLを変更すると防御を損なう場合もあるため、取り込み時だけでなく表示まで含めて見てもらいましょう。5
初回の確認で不足が見つかった場合も、すぐにCMS全体の入れ替えへ話を広げる必要はありません。今回使う入口や表示部品を直す必要があるのか、運用で扱うHTMLの範囲を変えるのかを、確認結果に沿って判断します。使用版・関連ライブラリの更新、テーマ側の修正、原稿の受け入れルールは、それぞれ必要性を確認して決める対応です。
外部原稿を受け入れる前に制作会社へ伝えること
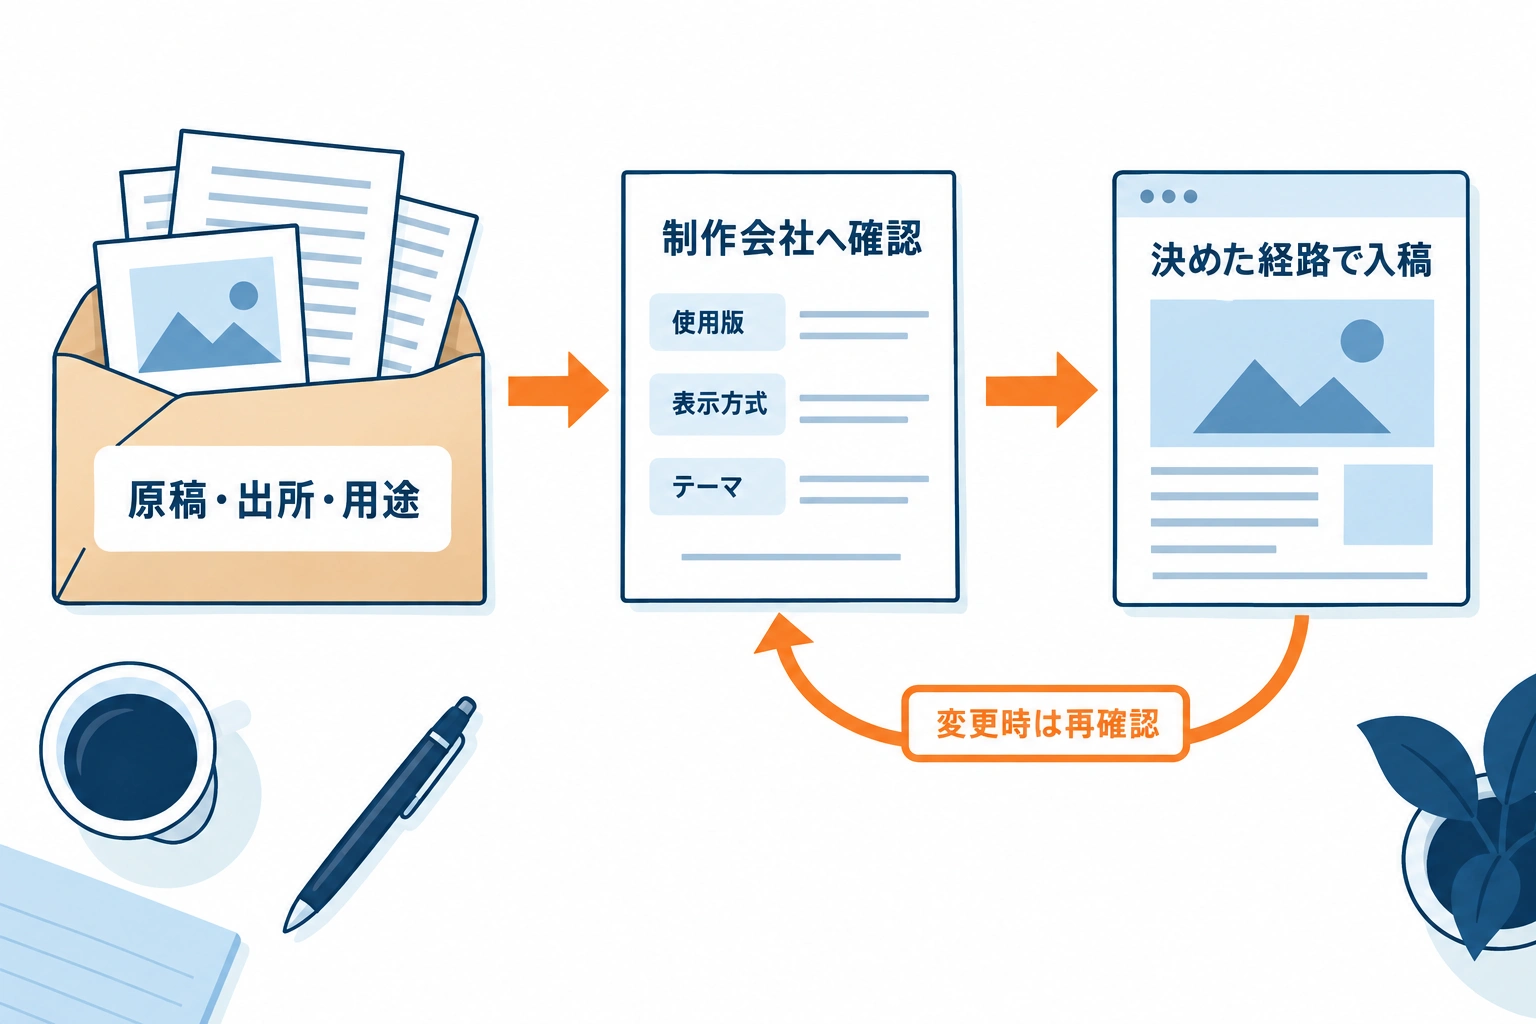
相談時には、原稿サンプル、受け取った相手や出所、ファイル形式、文章だけでよいか動く埋め込みも必要かを共有します。
原稿の用途は「HTMLをそのまま載せたい」より一段具体的に伝えると役立ちます。文章と画像が載ればよいのか、入力フォームや外部サービスの表示も必要なのかで、残すべき内容が変わるためです。原稿に含まれているという理由だけで、すべての処理を掲載対象にする必要はありません。例えば、次のように依頼できます。
このHTML原稿をEmDashへ継続して掲載する予定です。文章と画像が必要で、動く埋め込みは不要です。取り込み先と表示方式、標準表示部品の使用状況、編集画面と公開ページでの扱いを確認してください。
制作会社からの回答は、次の項目で残すと、継続入稿にも使えます。
- 使用しているEmDashの版と、決めた受け入れ経路
- 取り込み後のブロックと、HTMLが残る場合の表示方式
- 独自テーマで変更した表示部品と、その防御
- 編集側と公開側で異なる制限や外部読み込み
回答を受け取ったら、確認対象と結果が対応しているかを見ます。「標準機能なので問題ありません」だけでは、独自テーマや今回の受け入れ経路まで確認したかが分かりません。例えば「この原稿サンプルを、この入口から入れた場合に、どの表示部品を使うかを確認した」という範囲が残っていると、社内で公開判断を引き継ぎやすくなります。
初回は受け入れ経路と自社構成を確認し、以後は決めた方法で入稿する運用を提案します。原稿形式、埋め込み元、表示部品が変わったときは再確認しましょう。HTMLを追加・実行できる担当者と、公開を承認する担当者も決めておきます。
日々の業務は、受け取ったものが決めた形式と出所かを確かめ、承認した経路を使って入稿し、想定していない埋め込みがあれば確認へ戻す、という流れにできます。技術仕様を毎回調べ直す仕事と、毎回の原稿を確認する仕事を分けておくと、担当交代の際にもルールを共有できます。
一方、新しい埋め込み元を追加する、別のツールで一括取り込みを始める、HTMLの表示部品を変更するといった場合は、初回の確認条件から外れます。その際は、変更点を制作会社へ伝えて、確認し直す範囲を決めましょう。必要な作業時間や費用は、標準部品を使うか、修正が必要かなどで変わるため、確認対象を示したうえで見積もりを依頼するのが適切です。
なお、WordPressの公開済み記事は、取り込み後も公開状態へ対応します。すべてが下書きになる前提で本番へ入れず、初回は検証先と公開状態を先に相談してください。6
社内では「誰が原稿を受け取るか」「誰がHTMLの追加を扱うか」「誰が公開を承認するか」を役割として残す方法を勧めます。1.1.0の変更説明でも、記事を編集できる人が、公開後に訪問者向けに動くJavaScriptをHTMLブロックへ追加できるとされています。公開時のレビューは、文章の誤字だけでなく、掲載する埋め込みの目的と出所も共有する場にしましょう。3
既に不審な動作がある場合は、公開やプレビュー実行を控え、対象の原稿・ページと発生状況を制作会社へ連絡しましょう。
既に公開されている場合は、その事実を先に伝え、対象ページの公開継続や一時非公開の要否も含めて相談します。連絡には、気付いた日時、どのページや画面で何が起きたか、直前に追加・変更した原稿があるかを添えると確認対象を伝えやすくなります。原因が分かる前に同じ原稿を別の記事へ貼り直して試すことは控えましょう。
1. EmDash公式:Working with Content
4. OWASP:Cross Site Scripting (XSS)