EmDashの連携用APIキーを共有資料へ貼ってしまったとき、削除と並行して依頼する失効・切り替えを解説。発行元と権限、止まる業務、復旧確認、影響調査まで、Web担当者が制作会社へ伝える情報と作業が増える条件を整理します。
目次
EmDashと外部ツールをつなぐキーを共有資料に貼ってしまったら、資料から消すだけでは対応は終わりません。すでにコピーされた可能性があるため、管理者や制作会社へ知らせ、発行元で古いキーを使えなくする「失効」と、新しい認証情報への切り替えを進めます。露出した秘密情報は速やかに失効することが、OWASPの対応原則です。(S5)
**連携を止めずに更新できるかは、実際の構成次第です。**漏れた可能性があるキーの失効を急ぎ、必要なら一時停止したうえで復旧します。基本の作業は、失効、新しいキーの発行、利用先の設定更新、動作確認です。同じキーを複数ツールで使っていれば更新箇所が増え、サーバーへの設定反映や接続の許可のやり直しが必要な場合もあります。
資料からの削除と同時に、キーの失効を依頼する
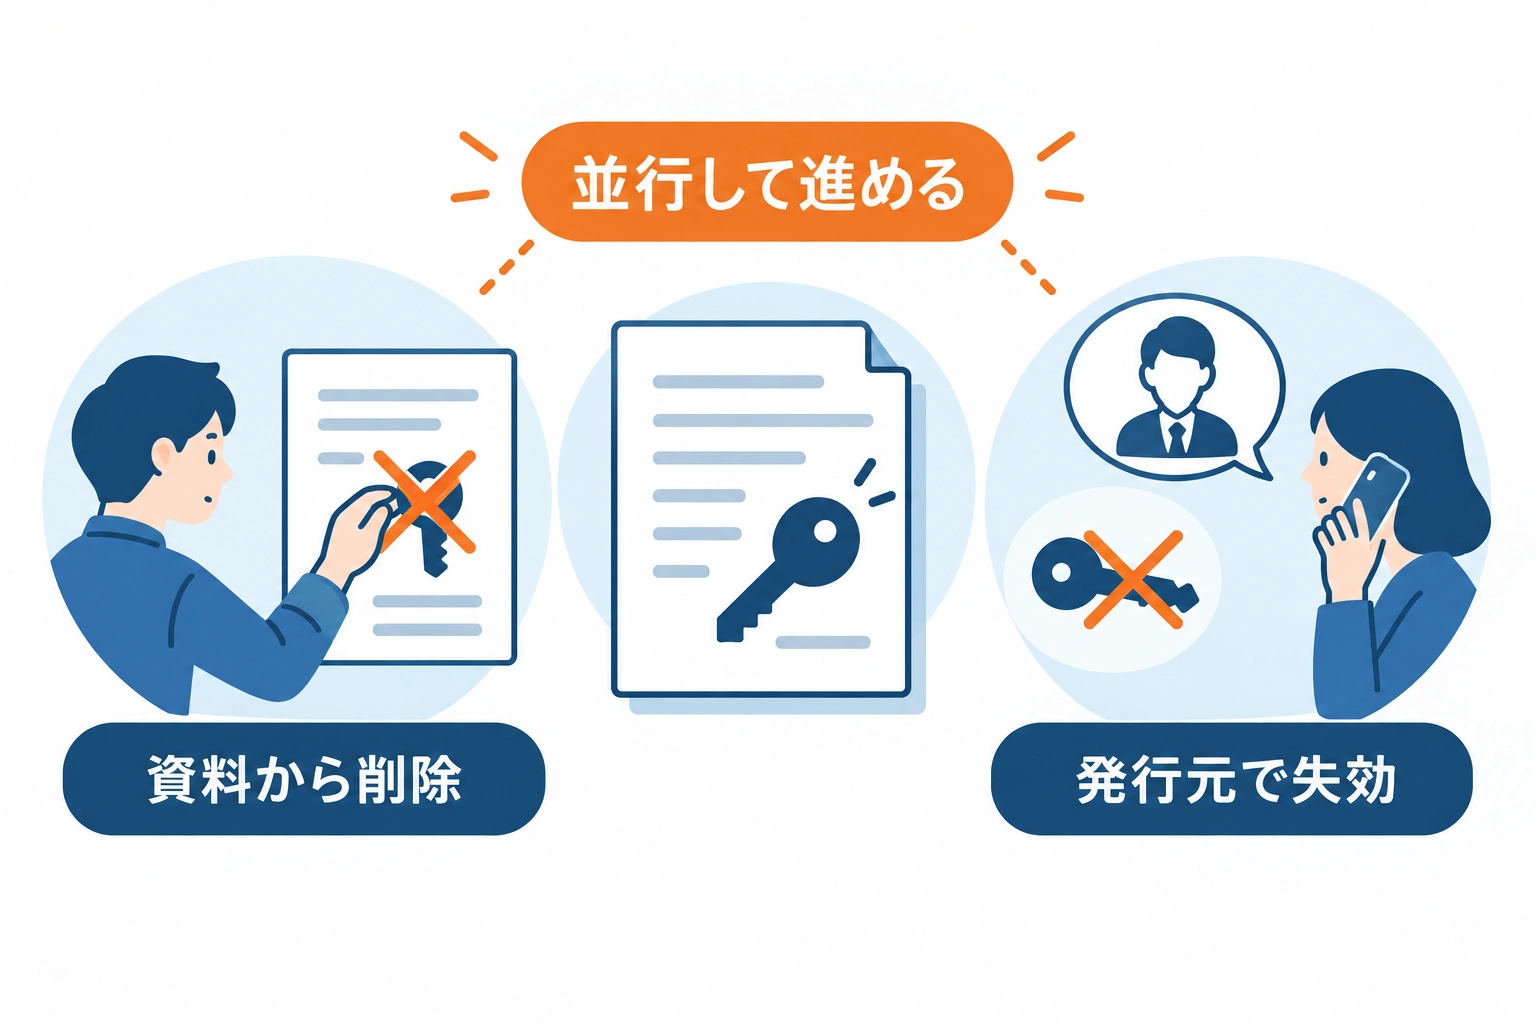
まず資料の共有範囲を制限し、貼ったキーを削除します。それと並行して、EmDashの管理者・制作会社・社内のセキュリティ担当へ連絡してください。値を消しても、受け取った人の手元にあるコピーまで無効にはできません。
すべての利用先や悪用の有無が分かるまで、失効を待たせないことが大切です。 公開資料への掲載、閲覧者を特定できない共有、不審な利用がある場合は、特に停止回避を理由に先延ばししないでください。共有範囲が広い資料へ貼った今回の場面も、失効を基本に対応します。(S5)
例えば、社内外の関係者が閲覧できる制作進行表へ、接続設定を丸ごと貼った場面を考えてみます。現在の画面から削除しても、閲覧者が保存したファイルや、別の資料へ転記された内容には届きません。「誰も使っていないはず」という推測より、コピーがあっても使えない状態にすることを優先します。
Web担当者だけで対象を判断できない場合は、連携を設定した制作会社へ、管理者と失効権限のある人を特定してもらいます。窓口が複数なら、社内で状況を取りまとめる人も決めましょう。「制作会社に知らせたので完了」とせず、誰が失効を実施し、誰へ結果を返すかを確認すると、対応の引き継ぎを追えます。
連絡では、キーの値を添える必要はありません。次のように、資料の場所と分かっている事実を伝えます。
EmDashの連携用認証情報を、共有範囲の広い資料へ貼ったことが分かりました。対象資料の場所、貼付・発見日時、共有設定、キーの管理名、分かっている用途を別記します。発行元と失効対象を特定し、速やかな失効をお願いします。併せて、影響する連携と復旧方法の確認をお願いします。キーの値はこの連絡には記載していません。
依頼文に添える情報は、用途ごとにまとめると伝わります。
伝える情報 | 確認につながること |
|---|---|
資料の場所、貼った時点、発見した時点 | どこで、いつから露出した可能性があるか |
社内限定・社外共有などの共有設定 | 誰が閲覧できる状態だったか |
キーの管理名、発行元、連携の用途 | 何を失効し、どの設定を確認するか |
止まると困る仕事、次の実行予定 | 一時停止中に業務をどう扱うか |
不明な項目があっても、先に連絡します。転送やダウンロードの有無が分かれば、それも伝えてください。キーの値が写ったスクリーンショットを送ったり、相談用の資料へ貼り直したりせず、値を含まない事実記録を残します。
資料の変更履歴やアクセス記録を調査する必要があるときは、保存方法をセキュリティ担当に相談します。調査のためにキー付きの資料を通常のメールへ転送すると、露出先を増やしかねません。共有を狭める対応と、担当者が必要な記録を適切な場所へ保全する対応を分担してください。
キーの発行元と、できる操作の範囲を確認する
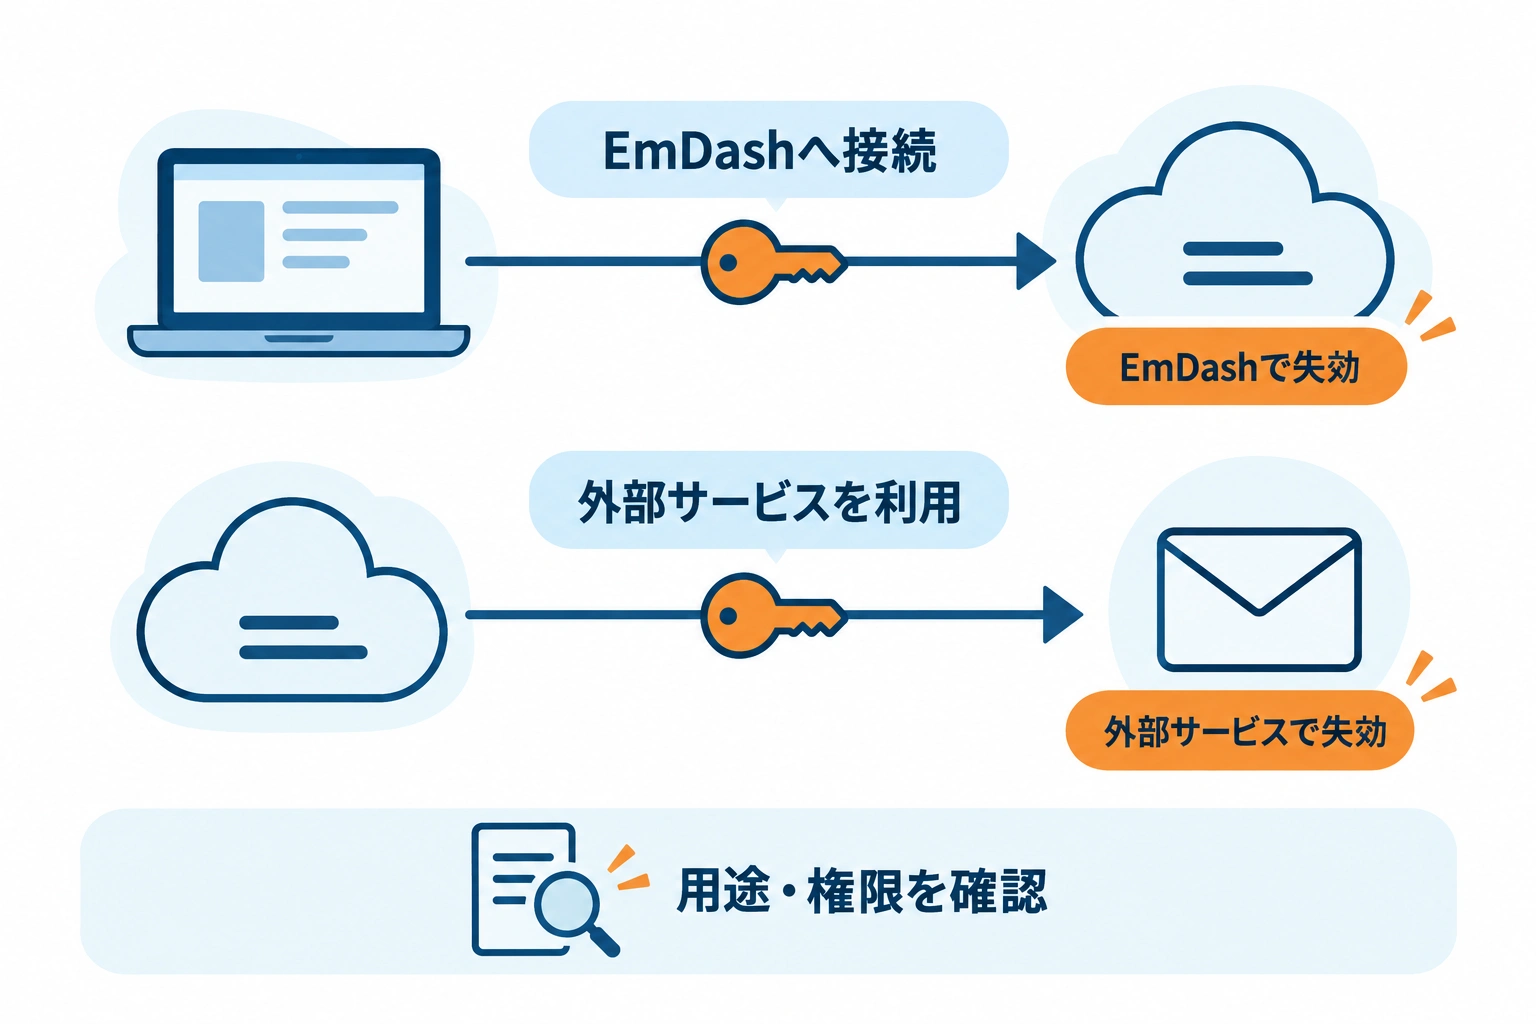
失効する場所と調べる範囲は、そのキーがどこで発行され、何を許可しているかで変わります。Web担当者は分かる用途を伝え、管理者や制作会社に設定との照合を依頼します。
EmDashへ接続するトークンか、外部サービスのキーかを分ける
APIキーやトークンは、ツール同士の連携を許可する認証情報です。EmDashに関係するキーでも、発行元がEmDashとは限りません。公式資料は、EmDash発行のAPIトークンと、外部サービスが発行した認証情報で更新方法を分けています。(S1)
使い方 | 失効する場所 | 更新する設定 |
|---|---|---|
外部ツールからEmDashの記事などにアクセスする | EmDashのAPIトークン管理 | 外部ツール側の接続設定 |
EmDashからメール配信・画像保管などを利用する | キーを発行した外部サービス | EmDashのプラグイン設定、またはサーバーの環境設定 |
表の上段は「外部ツールがEmDashへ入るための認証情報」、下段は「EmDashが別のサービスを使うための認証情報」です。例えば、外部ツールがEmDashの記事を取り込むなら、そのツールに登録したEmDashトークンが切り替え対象になります。一方、メール配信用プラグインに設定した外部サービスのキーなら、サービスの契約を管理する人にも対応を頼む必要があります。
設定した場所と、使えなくする場所が同じとは限りません。共有資料に「EmDash用」とだけ書かれていた場合は、どちら向きの接続か、誰の契約で発行したかを聞きます。文字列の見た目だけで決めず、担当者に発行履歴や実際の設定と照合してもらってください。
例えば、メール配信サービスのキーをEmDashの設定欄から消しても、発行元での失効にはなりません。管理名や用途、サービスの契約情報を手掛かりに対象を特定してもらいましょう。人のログインに使うパスキーも別の仕組みで、パスキーの再登録は連携用キーの失効の代わりにはなりません。(S4)
発行元がまだ分からない場合も、分かった用途から窓口へ連絡できます。「記事取得ツールで使っていた」「メール配信の設定時に受け取った」といった手掛かりを伝え、対象の特定を依頼しましょう。対象が確かめられていないまま、関係しそうな設定を一律に消すと、別の連携まで止めるおそれがあります。
読み取り・書き込みの権限と、紐づく利用者の役割を見る
EmDashのトークンでできることは、連携に認めた操作範囲を示す「スコープ」と、そのトークンに対応するEmDash内の利用者の役割で制限されます。ここでいう利用者は、EmDash側でトークンに紐づくアカウントのことです。外部ツールを操作している人とは区別して確認します。キーが漏れたからといって、必ず全管理機能を使えるわけではありません。(S2)
確認したいのは、「読むだけか」「記事や画像を変更できるか」「未公開情報も読めるか」です。読み取り用でも、利用者が下書きを読む権限を持っていれば、未公開の記事にアクセスできる場合があります。読み取り専用なら影響がないとは判断せず、実際の権限を確認してください。外部サービスのキーなら、そのサービス側の権限設定を確認します。(S3)
スコープは「この連携に何を頼めるか」、利用者の役割は「対応するEmDashのアカウントに何が許されているか」と考えると整理できます。外部ツールに記事の読み取りを許していても、誰の権限で読んでいるかが分からなければ、公開記事だけなのか、下書きも含むのかを判断できません。連携の用途名だけで結論を出さず、両方を確認してもらいます。(S2) (S3)
制作会社から受け取りたいのは、権限の記号の一覧だけでなく、業務に置き換えた説明です。「公開記事の取得に限られる」「下書きも読める」「画像の追加・削除ができる」といった形なら、何を調べるべきかを社内で共有できます。使っていない広い権限があれば、新しいキーでは狭められるかも併せて聞きます。
トークンに紐づくEmDashの利用者を特定する目的は、操作できた範囲を確認することです。特定の担当者が誤操作や不正利用をしたと決める材料ではありません。また、外部サービスのキーであれば、EmDashの役割表だけでは判断できません。発行元で許可された操作と、対象のサービスや保管領域を確認します。
古いキーを失効し、利用先の設定を切り替えて復旧する
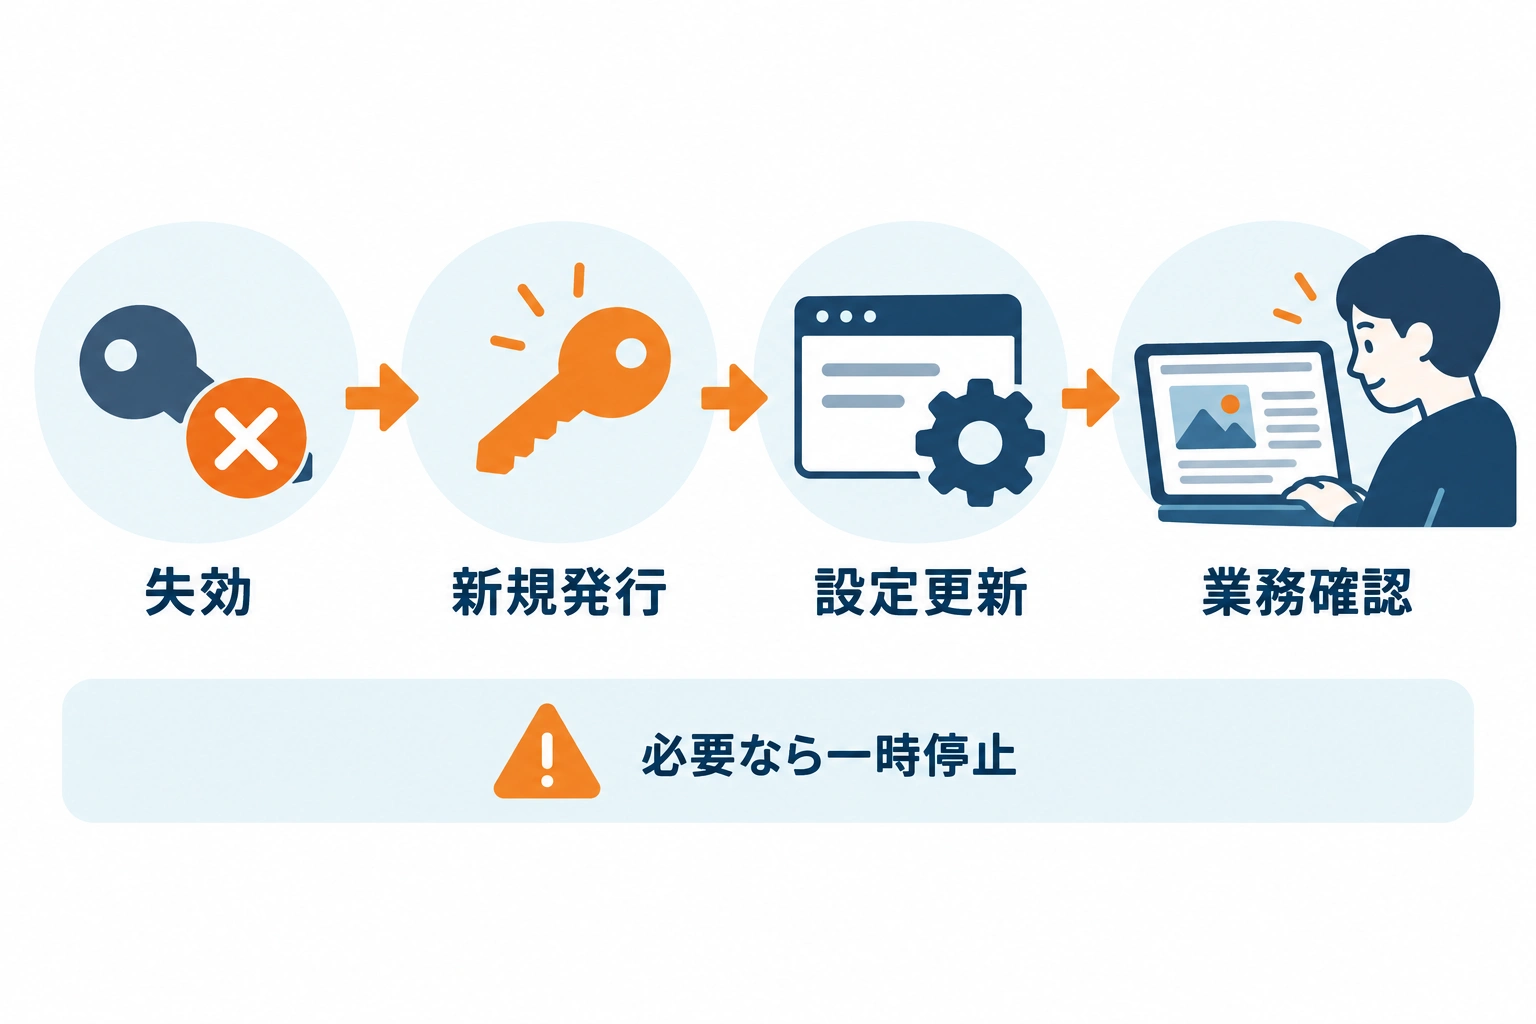
Web担当者は止まると困る業務と分かる利用先を整理し、制作会社には失効・設定更新・動作確認を依頼します。キーの再発行だけで、利用中のツールの設定まで自動で切り替わるとは考えないでください。
連携への影響を聞くときは、「サイトは止まりますか」だけでなく、失効したキーをどの仕事が使っているかを聞きます。例えば、外部ツールが記事を定期的に取得する構成なら、その取得処理が影響を受ける対象です。サイト表示時の処理も同じ認証情報に依存していれば、表示への影響も調べる必要があります。
停止が必要なら、Web担当者は公開予定や配信予定への影響を整理し、必要な社内連絡を行います。制作会社には「先に再開できる業務」「設定反映を待つ業務」「次の定期実行まで確認できない業務」を分けて報告してもらうと、復旧予定の意味が明確になります。全体を一つの完了時刻だけで管理すると、確認待ちの仕事を見落としやすくなります。
発行元で失効し、新しい認証情報を利用先へ設定する
EmDash公式は、管理画面の「Users → API tokens」でトークンを失効し、代わりを作成する流れを案内しています。操作担当に対象を確認してもらい、新しいトークンは業務に必要な権限に絞ります。公式によると、トークンの値が表示されるのは作成時の一度だけです。新しい値も、承認された秘密情報の保管手段で扱ってください。(S1)
外部サービス発行のキーは、そのサービスで失効・再発行してから、プラグインの設定へ入れ直します。サーバーの環境設定で管理している場合は、担当者による設定更新と再デプロイ、つまり稼働環境への反映が必要です。画面で接続を許可するOAuth方式なら、再度の許可が必要か、関連するトークンも無効にする必要があるかを確認してもらいます。(S1) (S3)
設定の差し替え先は、実際に動いている環境まで確認します。例えば、同じ連携を本番とテストの両方で使っていれば、片方の設定だけを変えても、もう片方は古い値を参照したままかもしれません。定期処理が別の実行環境にある場合も同様です。Web担当者がサーバーを操作する必要はなく、担当者から更新先の一覧と反映結果を受け取ればよいでしょう。
新しいキーで権限不足のエラーが出ても、すぐに全権限を付ける対応は避けます。EmDashのREST API資料では、認証情報が無効な場合と、操作の権限が足りない場合を区別しています。担当者に、設定が反映されているか、予定した操作に必要な権限があるかを切り分けてもらいます。復旧を急ぐ場合も、必要な仕事と権限を対応させることが大切です。(S2)
古いキーを失効すると、それを使い続ける連携は認証できなくなり得ます。影響が記事の取り込みだけなのか、サイトの表示にも及ぶのかは、自社の構成を確認する必要があります。計画的な定期更新で新旧のキーを併用できる場合でも、露出したキーを残してよい根拠にはなりません。
旧キーを失効した結果、連携エラーが出た場合は、その時刻と止まった仕事を記録します。動かすために露出した認証情報を使い続ける判断を現場だけでせず、新しい設定の反映や一時的な業務の扱いを責任者と決めてください。失効の確認と復旧の確認は、別々に結果を受け取ります。
また、プラグインの保存値を守る暗号化キーは別用途です。今回の対応として一律に削除・変更すると、既存の設定が読めなくなるおそれがあります。それ自体を共有した疑いがある場合は、専門担当へ切り分けを依頼してください。(S1)
接続の成功だけでなく、連携の仕事が完了したかを見る
復旧は、ツールに「接続成功」と出ただけで終えず、担当している仕事の結果で確認します。例えば、次のような確認を制作会社と分担します。
- 記事を取り込む連携なら、必要な記事が連携先へ届いたか。
- 画像を転送する連携なら、必要な画像が届き、利用できるか。
- 定期処理なら、次回の実行も成功したか。停止中の処理に抜けや重複がなく、再実行が必要ないか。
これらは業務上の確認例です。停止分が自動で再処理されるとは限らないため、再実行の要否も聞いてください。古い認証情報が使えなくなったことは、担当者に安全な方法で確認してもらいます。
例えば、記事を別の社内ツールへ送る処理なら、予定した記事が届き、タイトルや本文が意図した内容かを確認します。「テスト接続は成功したが、定期処理は古い設定を使っていた」という取りこぼしを避けるため、実際の実行結果も見ます。試験のために本番の記事を重複登録したり公開したりしないよう、確認対象と方法は制作会社と決めてください。
停止中の仕事は、処理ごとに扱いが変わります。取得できなかった記事を後から取り込めるのか、配信を再実行すると同じ相手へ重複して届くのかは、連携先や追加実装の仕組みによります。EmDash標準で全ての連携を自動復旧できると考えず、再実行する対象と、実行しない対象を確認します。
Web担当者は、予定した結果が記事一覧や連携先に出ているかを確認し、技術担当は認証・設定反映・処理記録を確認する、と分担できます。確認した日時と対象を残せば、「その場の試験は成功」「次回実行は未確認」という違いも伝わります。新しいキーの値を復旧報告に添える必要はありません。
手間は、一つのツールの設定差し替えで済むか、同じキーを複数のツールや実行環境で使っているかで変わります。再認可や設定の反映、定期処理の次回実行の確認が必要なら、作業や確認待ちが増えます。「キーの発行」「全利用先の更新」「動作確認」を分けて、停止する業務と復旧予定を聞くと、作業の見通しを共有できます。
また、プラグイン画面で差し替えられる設定と、稼働環境への反映が必要な設定では、担当者や反映手順が違います。作業量を確認するときは、これらを分けて説明してもらいましょう。
復旧予定がまだ出ない場合は、「対象の特定待ち」「設定反映待ち」「動作確認待ち」のどこにあるかを聞くと、次の連絡を判断できます。公式資料だけから一律の所要時間や費用は示せません。自社の更新箇所と確認方法が分かってから、予定と必要な費用を制作会社へ確認してください。
連携の復旧と並行して、不審な利用や変更を調べてもらう
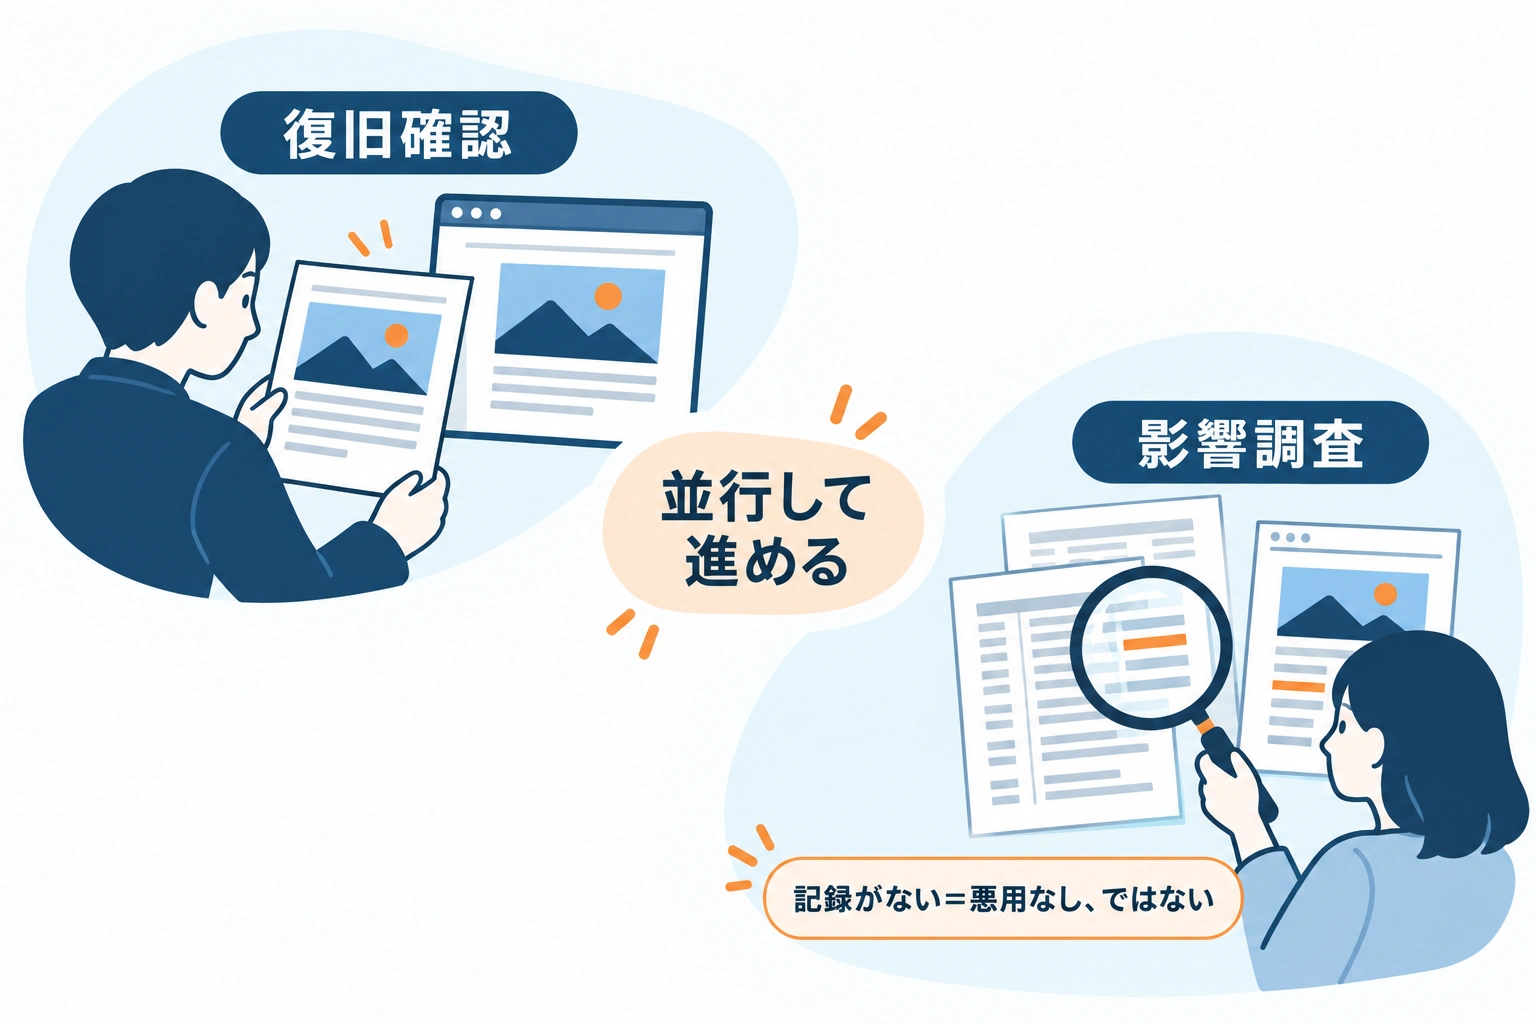
失効と切り替えは、その後のアクセスを制限する対応です。すでに取得された情報や、行われた変更を取り消すものではありません。連携の復旧とは別に、露出した可能性のある期間の利用状況も調べてもらいます。OWASPも、失効・交換に加え、利用記録へのアクセスを確保することを求めています。(S5)
調査の範囲は、確認した権限を手掛かりにします。読み取り権限なら、対象データへの不審なアクセスを確認できるか。書き込み権限があれば、覚えのない記事・画像・設定の変更がないか。キーが許可していた操作に応じ、制作会社やセキュリティ担当へ照合を依頼します。
例えば、下書きを読めるトークンなら、公開済み記事だけを見て「変化がない」とする確認では足りません。対象となる未公開情報にアクセスした形跡を確認できるか、担当者へ聞きます。書き込みが可能なら、正規の更新予定と照らし、覚えのない内容変更や削除がないかも確認対象になります。
Web担当者が持つ更新予定や制作依頼の記録も、照合の助けになります。「この時間の公開は予定どおり」「この画像の差し替えは依頼していない」と分かれば、技術担当が調べる対象を絞れます。不審な点を見つけたら、対象の記事や画像、気づいた時刻を伝え、調査担当の確認前に手当たり次第に修正して記録を失わせないよう相談してください。
確認に使える記録は、サーバー、外部サービス、連携ツールの設定や保存期間に左右されます。EmDashであらゆるAPI利用を一つの画面から追えると決めつけず、どの記録が残っているかを担当者へ聞いてください。記録がない、あるいは不審な記録が見つからないだけでは、悪用されなかったと断定できません。
依頼時には、最初に貼った時点と発見時点、キーを失効した時点を分けて伝えると、調査期間を整理できます。異常が見つかった場合は、変更の復旧や社内報告を含め、社内の対応手順につなげます。調査の完了を待ってキーの失効を行う順序にはしないでください。
報告を受ける際は、「確認できた範囲」と「記録不足で確認できない範囲」を分けてもらいます。例えば、ある期間の記録しか残っていないなら、それより前まで問題がなかったとは言えません。露出開始時点が分からない場合も、分かっている最も早い時点と不明な期間を区別して残します。
復旧の連絡を社内へ出すときにも、連携が再開したことと、影響調査が終わったことを混同しないようにします。情報の取得や変更が疑われる場合は、社内の責任者やセキュリティ担当へ判断を引き継いでください。社外への説明の要否も、Web担当者一人で「問題なし」と決めず、確認できた事実に基づいて社内手順で検討します。
共有資料にはキーの値を残さず、管理者と利用先を記録する
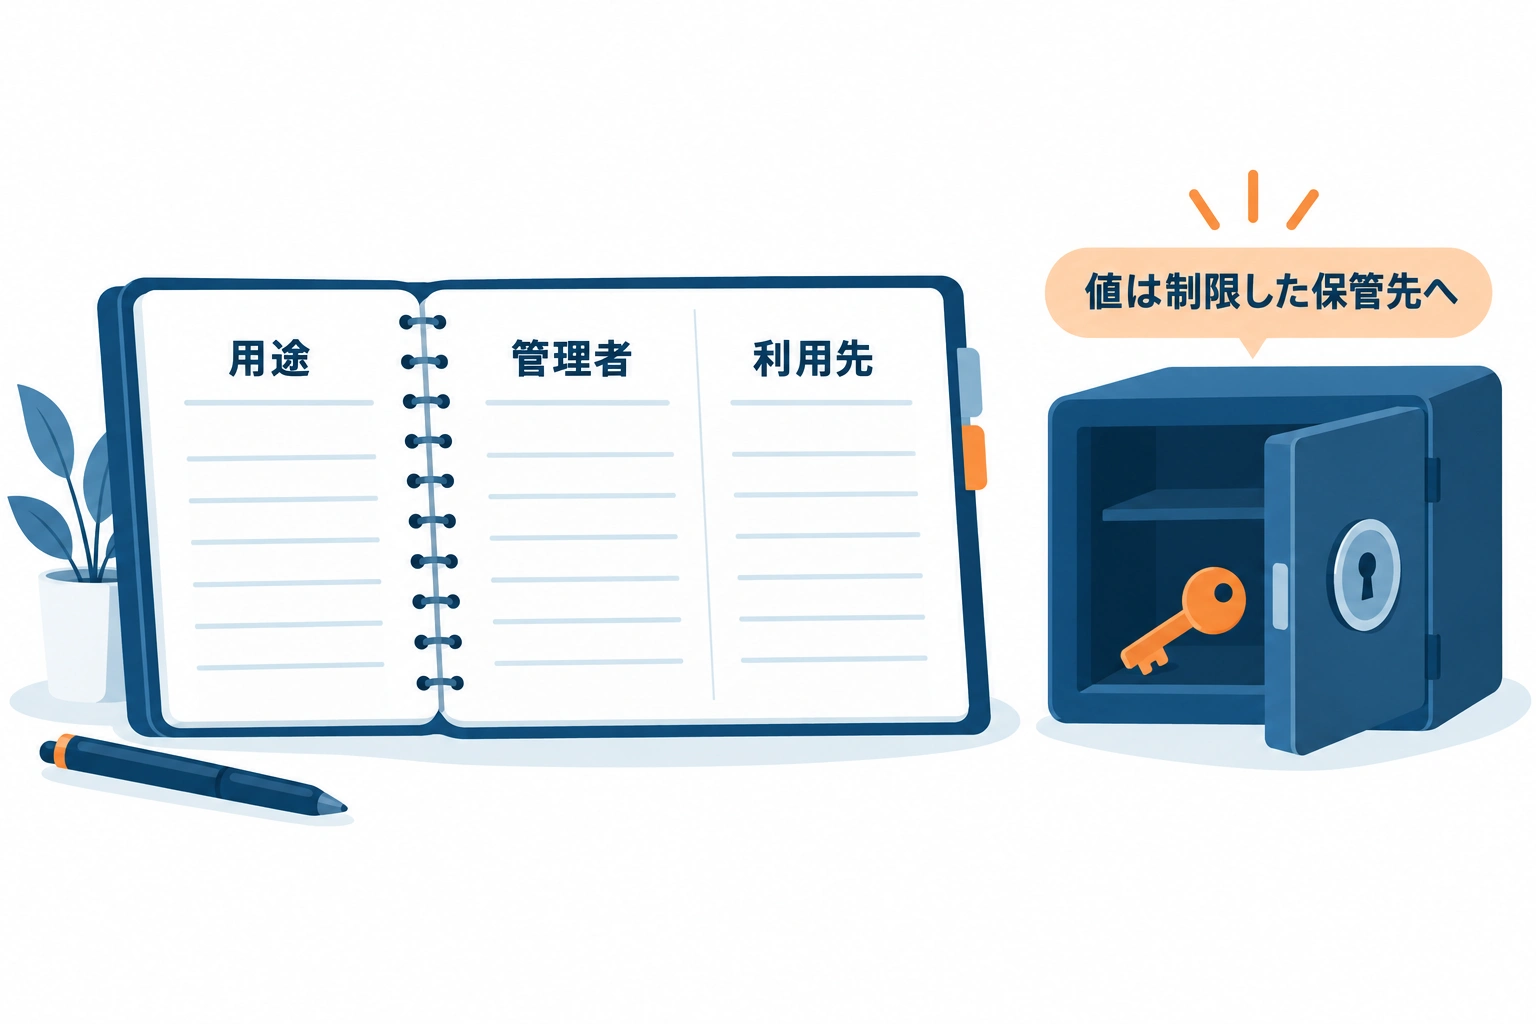
新しいキーを、同じ共有資料へ貼り直さないことも必要です。値はアクセスを制限した秘密情報の管理手段へ保管し、共有資料には用途・管理者・承認された保管先の案内を残します。キーの管理名に対応づけて利用先と更新箇所も記録すると、次の切り替えで確認する対象を把握できます。(S5)
担当者とは、連携や本番・テスト環境ごとにキーを分けられるか、権限を必要最小限にできるか、有効期限を設定できるかも確認しましょう。実施できる範囲は、発行元や利用しているEmDashの版・構成によります。
例えば、共有する連携台帳には「記事取得用」「EmDash発行」「管理窓口」「利用するツール」「設定更新の担当」「最終確認日」を残せます。秘密の値そのものは載せず、必要な人だけが承認された保管先から参照できる形にします。保管先へのリンクを載せる場合も、リンクを知った全員が開ける状態にせず、閲覧権限を確認してください。
キーを分けると、更新時に影響を受ける連携を限定しやすくなる一方、管理する対象は増えます。発行だけして用途や管理者を記録しなければ、次の切り替えで再び調査が必要になります。制作会社の交代や担当者の異動時にも、何を誰が管理しているかを引き継げる形にしておきましょう。
対応後は、失効した対象と実施結果、新しい設定の反映先、連携の動作確認結果を共有します。影響調査で分かったことと確認できなかったことも区別して残し、管理者と制作会社が同じ状況を把握できるようにしてください。
対応記録には、失効した日時、設定を更新した利用先、業務ごとの確認結果、調査が続いている事項と次の確認担当を残します。「新しいキーを発行した」だけの記録より、残る作業が分かります。次回の連携追加では、接続できるかに加え、キーの保管方法と更新時の連絡先まで決めておくと、今回整理した情報を運用に引き継げます。
※仕様は2026年10月22日に確認した公式資料に基づきます。管理画面の実操作や、個別環境での無停止の切り替えを確認したものではありません。利用している版と連携構成に合わせて、操作担当者に確認してください。